Questa connettività senza interruzioni porta però con sé una grande sfida: la sicurezza. Come garantire che solo le persone, le applicazioni o i sistemi giusti possano accedere a dati sensibili o eseguire determinate azioni? Qui entrano in gioco gli access token, gli eroi silenziosi del successo delle API.
Un access token è in sostanza un documento d’identità digitale: una stringa univoca e a tempo limitato che dimostra l’identità di chi effettua la richiesta e i relativi permessi. Quando un client (per esempio un’app mobile o un servizio web) vuole interagire con un’API, deve presentare un token valido. Senza questo token l’API nega l’accesso o la risposta.
Questo meccanismo impedisce richieste non autorizzate, protegge i dati degli utenti e garantisce che le risorse delle API siano disponibili solo a utenti o sistemi legittimi.
In breve: gli access token non concedono semplicemente un accesso, ma un accesso controllato. Definiscono chi può fare cosa e per quanto tempo. Se implementati correttamente, sono la spina dorsale di una comunicazione API sicura: permettono l’innovazione senza mettere a rischio la sicurezza dei dati.
solution25 supporta le aziende, anche gli e-commerce in Italia, nell’implementare strategie sicure per gli access token, così da proteggere le API e garantire allo stesso tempo una comunicazione tra sistemi fluida e affidabile. Con soluzioni su misura, solution25 rafforza la sicurezza dei dati e favorisce il successo delle API grazie a una gestione degli accessi controllata e scalabile.
L’uso di un access token inizia con l’autenticazione. Prima che un token venga emesso, l’utente o l’applicazione deve dimostrare la propria identità, spesso tramite credenziali di accesso, chiavi API o metodi più avanzati come l’autorizzazione OAuth. Dopo una verifica positiva, il server di autenticazione genera un access token e lo consegna al client richiedente.
Il token viene poi inviato con ogni richiesta API, di solito nell’header HTTP. L’API ne verifica validità, scadenza e permessi associati. Se tutti i controlli vanno a buon fine, l’API elabora la richiesta e restituisce la risposta.
Se il token non è valido o è scaduto, l’API nega l’accesso e può richiedere una nuova autenticazione.
I token possono avere vita breve (maggiore sicurezza grazie a un’esposizione limitata nel tempo) o una validità più lunga (meno login ripetuti). In molti sistemi i token a vita breve vengono combinati con i refresh token, che permettono di ottenere nuovi access token senza che l’utente debba accedere di nuovo.
Imponendo una comunicazione basata su token, le API rispettano protocolli di sicurezza rigorosi e permettono allo stesso tempo interazioni fluide ed efficienti. Questo equilibrio tra accessibilità e sicurezza rende gli access token un pilastro centrale del successo delle API.
Gli access token esistono in formati diversi, che rispondono a scopi differenti in base all’architettura, ai requisiti di sicurezza e alle esigenze di integrazione dell’API. Conoscere questi tipi di token aiuta sviluppatori e aziende a scegliere il metodo giusto per i propri sistemi.
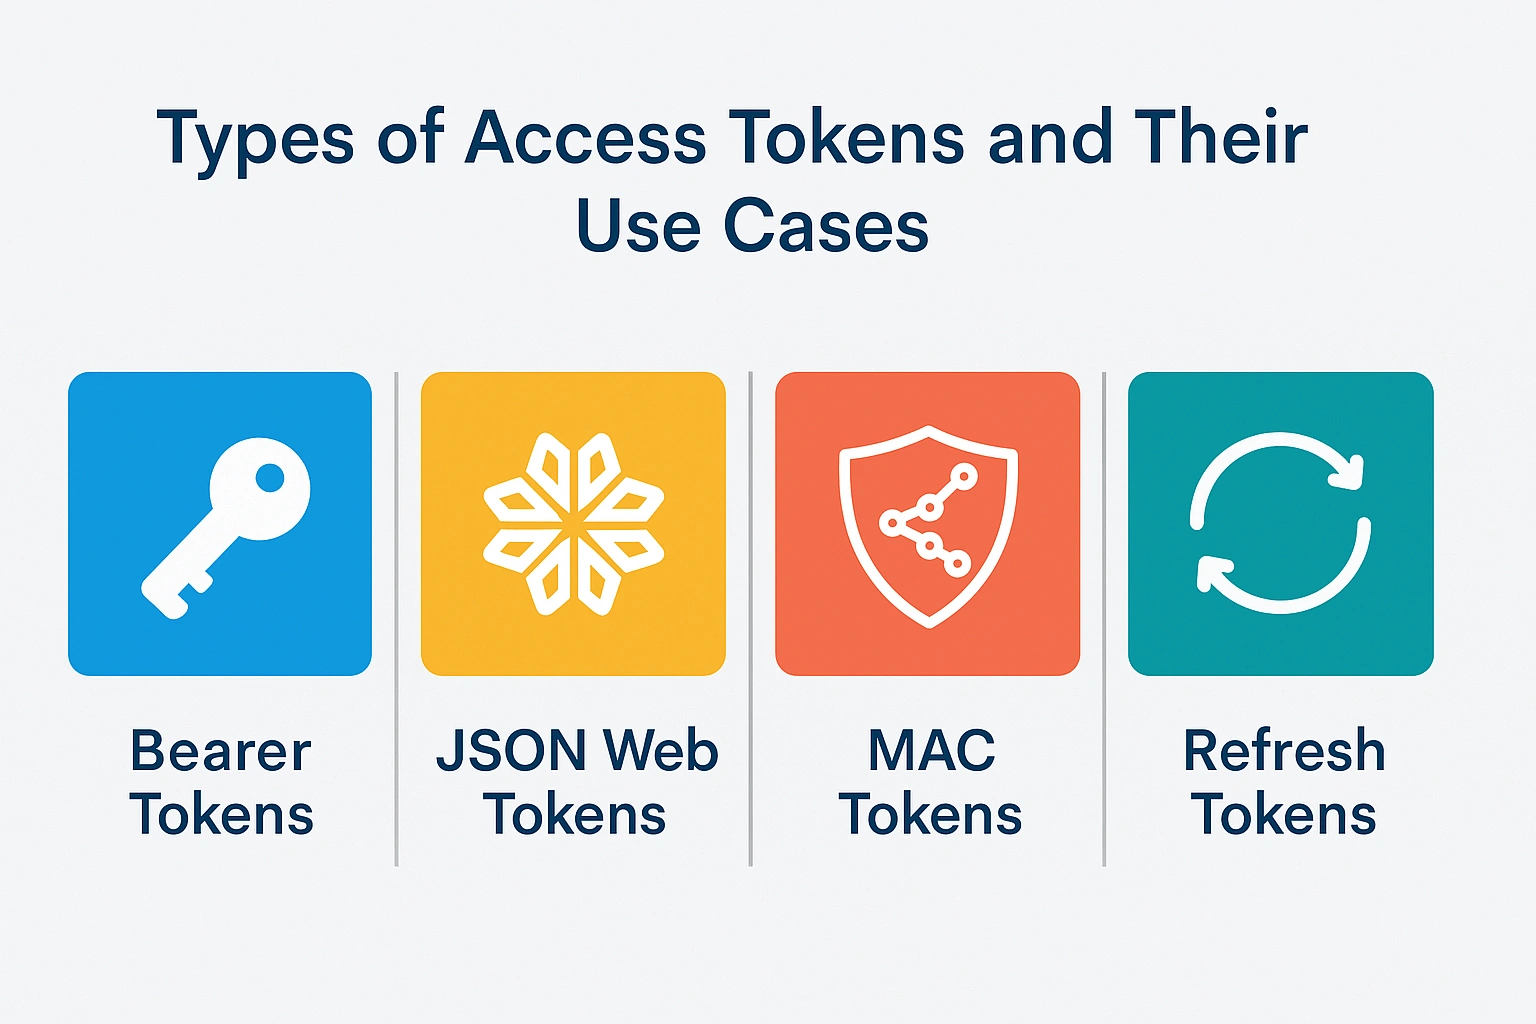
1. Bearer token
I bearer token sono il tipo più diffuso nelle API moderne. Sono semplici da implementare e da usare e di norma vengono inseriti nell’header HTTP così:
Se il token è valido, l’accesso viene concesso senza ulteriori verifiche. Proprio per questa semplicità, però, i bearer token richiedono protocolli di trasporto sicuri come HTTPS, perché chiunque possieda il token può usarlo.
2. JSON Web Token (JWT)
I JWT sono diventati una scelta molto diffusa grazie alla loro natura autocontenuta. Un JWT è un token compatto e sicuro per gli URL che contiene dati JSON codificati sull’utente e sui suoi permessi, insieme a una firma digitale che ne impedisce la manipolazione. Le API possono validare i JWT senza contattare ogni volta il server di autenticazione, migliorando le prestazioni. I JWT sono molto usati nei grandi sistemi distribuiti, dove l’efficienza è decisiva.
3. MAC token
I token MAC (Message Authentication Code) fanno un passo in più, perché richiedono la firma crittografica delle richieste. In questo modo si garantisce non solo che il token sia valido, ma anche che la richiesta non sia stata modificata durante il trasferimento. I token MAC sono più sicuri, ma più complessi da implementare.
4. Refresh token
I refresh token non servono ad accedere direttamente alle risorse. Vengono invece usati per richiedere nuovi access token quando quelli vecchi scadono. Questo approccio riduce i rischi e mantiene il comfort per l’utente. I refresh token hanno in genere una lunga durata, ma devono essere conservati in modo sicuro.
Esempi di utilizzo
API e-commerce: i JWT garantiscono una validazione rapida e sicura delle sessioni dei clienti.
Gateway di pagamento: i bearer token combinati con HTTPS semplificano le transazioni.
Integrazioni IA: i token MAC garantiscono l’integrità delle richieste quando sono coinvolti dati IA sensibili.
App mobili: i refresh token mantengono lo stato di login senza esporre ripetutamente le credenziali.
La scelta del tipo di token giusto non è solo una decisione tecnica, ma anche strategica, che può influenzare in modo significativo prestazioni, sicurezza e scalabilità.
Best practice di sicurezza per la gestione degli access token
Gli access token sono potenti, e da un grande potere derivano grandi responsabilità. Un token protetto male può diventare una porta d’accesso diretta a sistemi sensibili: per questo la sicurezza dei token è una priorità assoluta per le piattaforme basate su API.
1. Usare HTTPS ovunque
I token devono viaggiare solo su canali sicuri. Anche il token più robusto può essere compromesso se inviato tramite HTTP non cifrato.
2. Impostare scadenze adeguate
I token a vita breve riducono la finestra di abuso. Per una sicurezza maggiore vanno combinati con i refresh token, così da mantenere la facilità d’uso.
3. Conservare i token in modo sicuro
Lato client i token non vanno mai salvati in posizioni non sicure, come il local storage del browser senza cifratura.
Le app mobili e desktop dovrebbero usare le API di archiviazione sicura del sistema operativo.
4. Implementare la revoca dei token
Un sistema robusto deve permettere di invalidare immediatamente i token compromessi. Gli endpoint di revoca aiutano i team di sicurezza a reagire alle attività sospette senza attendere la scadenza naturale.
5. Limitare i permessi (scope)
I token dovrebbero concedere solo i permessi minimi necessari per un’attività. Il principio del privilegio minimo (least privilege) limita i danni potenziali in caso di fuga di un token.
6. Monitorare l’uso dei token
Il monitoraggio continuo delle chiamate API può far emergere schemi d’uso anomali, per esempio richieste da regioni insolite, e permette misure di sicurezza proattive.
7. Evitare bearer token di lunga durata
I bearer token sono particolarmente vulnerabili, perché possederli equivale ad avere accesso. Ridurne la durata minimizza il rischio.
Le best practice di sicurezza fanno sì che gli access token restino uno strumento di comunicazione sicura e non diventino essi stessi un rischio. Combinando misure tecniche solide con un monitoraggio proattivo, le organizzazioni possono costruire fiducia nel proprio ecosistema API ed evitare violazioni costose.
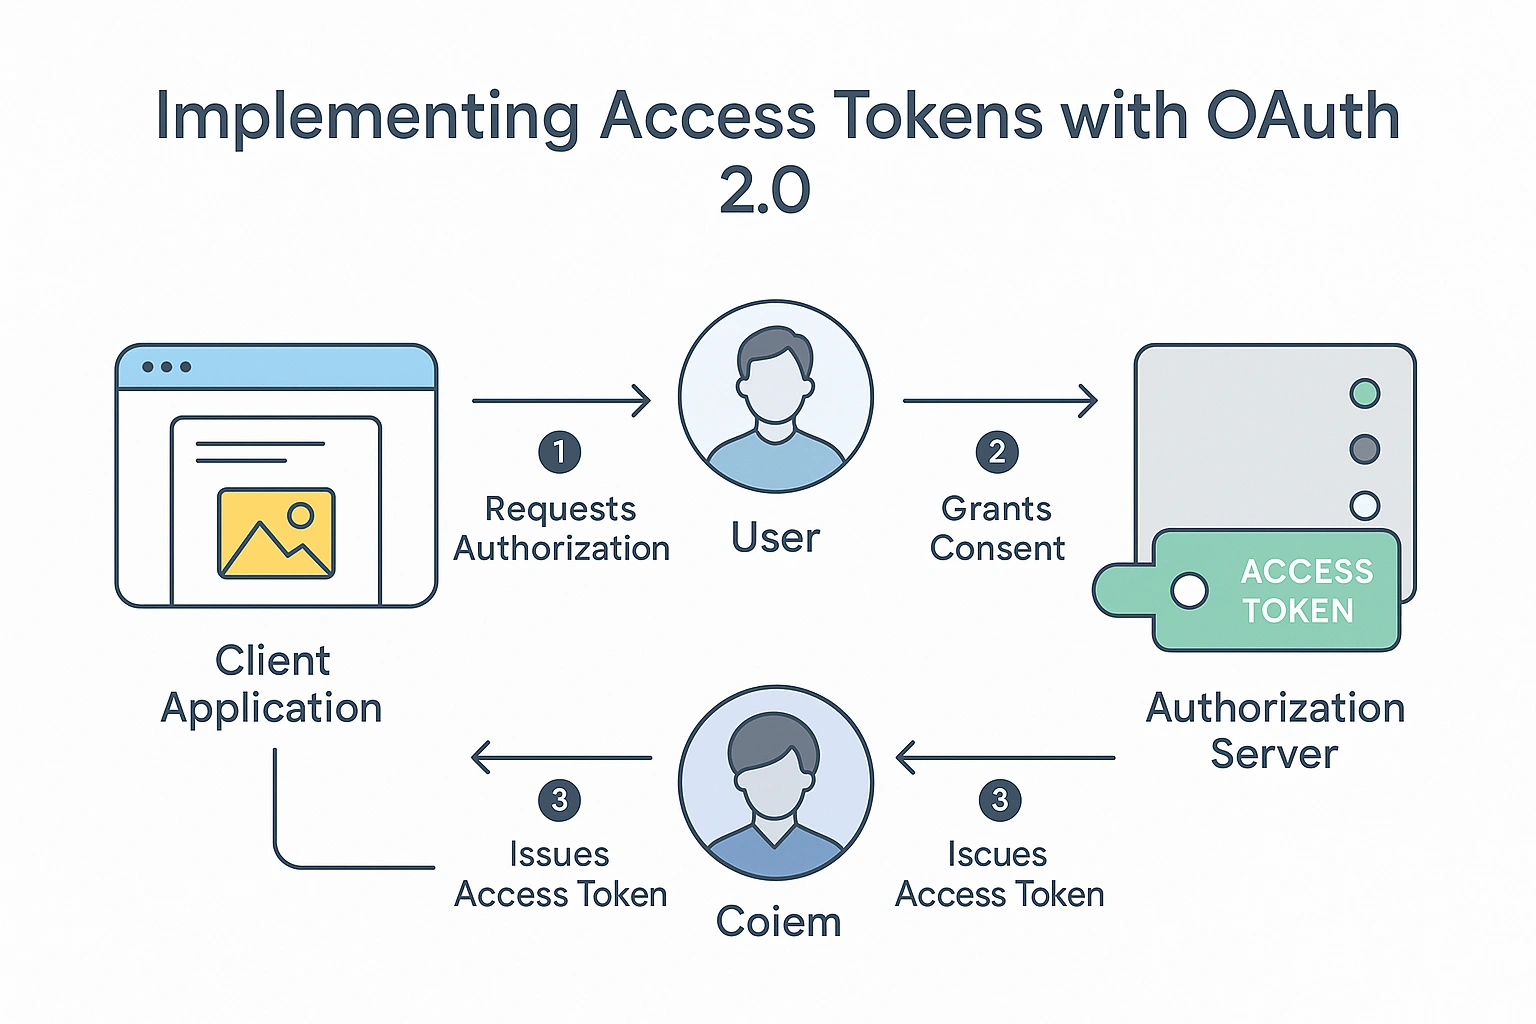
OAuth 2.0 è lo standard di settore per proteggere l’accesso alle API, e gli access token ne sono il cuore. Invece di chiedere all’utente di inserire la password in ogni applicazione, OAuth 2.0 emette un access token che rappresenta l’autorizzazione concessa dall’utente all’applicazione per agire per suo conto.
Il flusso OAuth inizia di solito quando un’applicazione client richiede l’autorizzazione. L’utente accede presso il provider di autenticazione (per esempio Google, Facebook o il sistema di identità dell’azienda) e dà il proprio consenso.
Dopo l’approvazione, il server emette un access token, a volte insieme a un refresh token, e lo consegna all’applicazione client.
Esistono diversi tipi di grant OAuth 2.0, ciascuno adatto a casi d’uso differenti:
Authorization Code Grant: ideale per applicazioni web e mobili, in cui i token vengono scambiati in modo sicuro lato server.
Client Credentials Grant: per la comunicazione machine-to-machine senza interazione dell’utente.
Implicit Grant: usato storicamente per app basate su browser senza backend, oggi deprecato.
Device Code Grant: utile per dispositivi senza browser, per esempio le smart TV.
OAuth 2.0 supporta inoltre gli scope, che limitano ciò che l’access token è autorizzato a fare. Uno scope read:user, per esempio, consente di leggere i dati utente ma non di modificarli. Questo principio del privilegio minimo aumenta notevolmente la sicurezza.
Combinando OAuth 2.0 con best practice come token a vita breve, trasporto cifrato e assegnazione granulare dei permessi, gli sviluppatori possono creare sistemi sicuri, scalabili e facili da usare, che funzionano su piattaforme e dispositivi diversi.
Gli access token alimentano un’ampia gamma di servizi digitali, dalle app consumer di uso quotidiano alle piattaforme aziendali critiche.
Social media: i token permettono alle app di terze parti di pubblicare aggiornamenti, recuperare dati del profilo o analizzare l’engagement senza che l’utente debba rivelare la propria password. API come Facebook Graph API e Twitter API usano i token per un accesso sicuro e granulare.
Elaborazione dei pagamenti: servizi come Stripe o PayPal usano i token per garantire che i dati sensibili delle carte non passino mai dai server del merchant. I token rappresentano invece in modo sicuro una sessione di transazione.
E-commerce: i token permettono l’integrazione tra shop, sistemi di magazzino e strumenti di marketing automation. Un’app Shopify, per esempio, può aggiornare le giacenze in tempo reale tramite access token, senza che gli utenti debbano accedere di nuovo.
Sanità: i token proteggono l’accesso a dati sensibili dei pazienti secondo regole conformi a HIPAA (normativa statunitense). Le API possono imporre limiti di scope rigorosi, così che un’app possa visualizzare i risultati di laboratorio ma non modificare le cartelle cliniche.
Sistemi IoT: i token autenticano i dispositivi smart presso le piattaforme cloud. Che si tratti di termostati o robot di fabbrica, solo dispositivi e utenti autorizzati ottengono accesso al sistema.
Gli access token non sono quindi solo un dettaglio tecnico: rendono possibili i servizi moderni e interconnessi. Senza di loro le esperienze digitali sarebbero più frammentate e molto meno sicure.
Anche se semplificano l’autenticazione delle API, gli access token comportano sfide che possono influire su sicurezza, prestazioni e facilità d’uso:
Furto del token: se un attaccante entra in possesso di un token, può accedere alle risorse associate. Misure come HTTPS, token a vita breve e archiviazione sicura riducono questo rischio.
Problemi di scadenza: i token scaduti possono interrompere i servizi se i refresh token non sono implementati correttamente. Gli sviluppatori dovrebbero garantire un rinnovo dei token senza interruzioni, per un’esperienza utente fluida.
Revoca dei token: non tutti i sistemi consentono di revocare subito un token. Un endpoint di revoca è fondamentale per reagire rapidamente agli incidenti di sicurezza.
Token troppo pesanti nei JWT: i JWT sono potenti, ma troppi dati nel payload possono penalizzare le prestazioni, soprattutto quando i token vengono inviati con ogni richiesta. Payload leggeri sono essenziali.
Gestione errata degli scope: scope troppo ampi aumentano il rischio, mentre scope troppo restrittivi frustrano gli utenti. Va trovato un equilibrio in base al caso d’uso.
Richieste cross-origin (CORS): negli accessi API dal browser, impostazioni CORS errate possono bloccare richieste legittime o aprire falle di sicurezza.
Con una pianificazione lungimirante e soluzioni robuste, le aziende possono fare in modo che la propria strategia sugli access token sostenga sia gli obiettivi di sicurezza sia quelli di prestazione.
Con l’evoluzione della tecnologia, gli access token si adatteranno a nuovi requisiti di sicurezza e integrazione:
Le architetture zero trust stanno guadagnando importanza e richiedono di validare nuovamente ogni richiesta di accesso. In questi ambienti i token potrebbero avere vita più breve e una granularità più fine che mai.
Stanno nascendo sistemi di identità decentralizzata (DID), in cui i token potrebbero essere emessi da provider di identità basati su blockchain. Questo permette un’autenticazione più rispettosa della privacy, senza archiviazione centralizzata dei dati.
Il monitoraggio di sicurezza basato sull’IA potrebbe analizzare gli schemi d’uso dei token e riconoscere automaticamente le anomalie, per esempio token usati da più località nel giro di pochi secondi.
La crescita dell’IoT richiede sistemi di token ultraleggeri e a basso consumo energetico, che offrano comunque un’elevata sicurezza.
In breve: il principio di fondo di un access token, cioè l’accesso controllato, resta invariato, ma il modo in cui i token vengono emessi, validati e monitorati è in continua evoluzione. Le organizzazioni che seguono queste tendenze si assicurano sicurezza e vantaggi competitivi in un mondo digitale sempre più interconnesso.
Un access token è sicuro quanto le pratiche che ne regolano creazione, archiviazione e trasmissione. Poiché i token funzionano come chiavi digitali, perderli o farli intercettare può essere dannoso quanto consegnare fisicamente una chiave a un intruso.
Uno dei principi di sicurezza più importanti è l’uso di HTTPS per tutta la comunicazione API. Senza cifratura i token possono essere intercettati in rete (attacchi man-in-the-middle). TLS garantisce che il token resti riservato durante la trasmissione.
La scadenza dei token è un’altra caratteristica di sicurezza critica. I token a vita breve riducono la finestra temporale a disposizione degli attaccanti. Per le sessioni lunghe vanno usati i refresh token, invece di emettere access token senza scadenza.
In questo modo un token rubato diventa rapidamente inutile.
Altrettanto importante è l’archiviazione sicura. Negli ambienti browser i token andrebbero salvati in cookie HTTP-only anziché nel localStorage, per ridurre l’esposizione ad attacchi di cross-site scripting (XSS). Nelle applicazioni lato server i token vanno conservati in database cifrati o in key vault sicuri.
Limitare i permessi garantisce che i token abbiano solo i diritti di cui hanno davvero bisogno. Questo principio del privilegio minimo riduce i danni potenziali in caso di compromissione. Un token che può solo leggere gli ordini dei clienti, per esempio, non dovrebbe avere il permesso di cancellarli.
Infine, le organizzazioni dovrebbero monitorare l’uso dei token tramite logging e rilevamento delle anomalie. Picchi improvvisi di chiamate API o richieste da indirizzi IP insoliti possono indicare un abuso. Un monitoraggio proattivo permette di revocare rapidamente i token prima che si verifichino danni maggiori.
Access token, API key e cookie di sessione servono tutti all’autenticazione e all’autorizzazione, ma hanno scopi diversi e punti di forza differenti.
Le API key sono identificatori statici, spesso legati all’applicazione più che all’utente. Sono facili da implementare ma meno sicure se esposte, perché di norma non scadono. Le API key sono adatte alla comunicazione lato server in ambienti a basso rischio, meno agli scenari con dati utente sensibili.
Gli access token, invece, sono dinamici e a vita breve. Vengono spesso emessi dopo l’autenticazione e portano scope specifici, il che li rende ideali per un controllo degli accessi granulare.
Si integrano senza difficoltà con protocolli moderni come OAuth 2.0 e OpenID Connect.
I cookie di sessione sono molto usati nelle applicazioni web tradizionali. Memorizzano un ID di sessione con cui il server recupera lo stato dell’utente. Sono pratici, ma richiedono una gestione attenta per prevenire attacchi di cross-site request forgery (CSRF) e XSS.
Nelle architetture moderne basate su API, gli access token offrono l’approccio più flessibile e sicuro, soprattutto per app mobili e single-page application, dove le sessioni lato server sono poco pratiche. Molti sistemi usano però una combinazione: un’applicazione web può per esempio usare i cookie per le sessioni nel browser e gli access token per l’autenticazione nelle app mobili.
Quando si parla di access token la sicurezza è spesso il primo tema, ma l’esperienza degli sviluppatori è altrettanto importante. Le API dovrebbero essere facili da integrare, e gli access token possono semplificare questo processo.
Invece di gestire un’autenticazione complessa dell’utente a ogni richiesta, gli sviluppatori possono affidarsi a un token emesso una sola volta fino alla sua scadenza. Questo riduce il codice ripetitivo, accelera lo sviluppo e limita i problemi di autenticazione dovuti a errori.
Gli access token standardizzano inoltre l’autenticazione tra servizi diversi. Uno sviluppatore che integra più API, per esempio un gateway di pagamento, un CRM e una piattaforma di analytics, può usare flussi basati su token simili per tutte, accelerando l’onboarding.
Con i JSON Web Token (JWT) i token possono contenere anche claim (come ruoli utente o livelli di abbonamento), così gli sviluppatori possono implementare la logica di autorizzazione senza chiamate API aggiuntive per recuperare i dati utente. Questo migliora l’efficienza e riduce la latenza.
Dal punto di vista dei test, i token permettono di simulare facilmente ruoli e permessi diversi, generando token con scope differenti. Questo è particolarmente utile negli ambienti di staging, dove gli sviluppatori devono riprodurre scenari reali senza toccare i sistemi di produzione.
In definitiva, gli access token fanno da ponte tra una sicurezza solida e API a misura di sviluppatore, permettendo l’innovazione senza compromettere la sicurezza.
La flessibilità di Shopware consente l’integrazione con un’ampia gamma di strumenti di automazione, con cui le aziende possono ottimizzare i processi, ridurre il lavoro manuale e migliorare l’efficienza operativa. Soluzioni diffuse come l’integrazione di Shopware con Pipedream, Tray.io e Parabola offrono approcci no-code e low-code per collegare Shopware ad app di terze parti. Opzioni avanzate come l’automazione di Shopware con Integromat e Airtable o l’uso di Shopware con Hugging Face permettono sia workflow di dati strutturati sia funzioni basate sull’IA.
Per la personalizzazione guidata dall’IA e un e-commerce intelligente, integrazioni come Shopware con OpenAI, l’automazione con LangChain, Shopware con AutoGPT e Shopware con ChatGPT offrono capacità avanzate di linguaggio naturale e di supporto alle decisioni.
Le aziende possono anche sfruttare l’integrazione GPT in Shopware per assistenti IA su misura, oppure l’automazione di Shopware con Python o JavaScript per workflow programmati ad hoc.
Quando velocità ed efficienza sono decisive, gli strumenti IA per Shopware, gli strumenti di automazione via API e l’automazione tramite webhook garantiscono uno scambio di dati in tempo reale. Con strumenti low-code e no-code per Shopware le aziende possono introdurre modifiche rapide senza lunghi cicli di sviluppo, rendendo l’automazione dei workflow in Shopware accessibile sia ai team tecnici sia a quelli non tecnici.
Oltre alle integrazioni di base, Shopware supporta un solido ecosistema di strumenti di orchestrazione IA e di workflow builder avanzati. Le aziende possono usare Shopware con Retool, Node-RED, Prefect, Temporal e Apache Airflow per gestire pipeline di dati complesse. Piattaforme di automazione di livello enterprise come Microsoft Power Automate, Google Cloud Workflows e AWS Step Functions, collegate a Shopware, consentono un coordinamento fluido tra sistemi diversi.
Per gli ambienti orientati ai processi, Shopware con Automation Anywhere, UiPath e IBM Watson Orchestrate offre automazione robotica dei processi (RPA) e gestione intelligente delle attività.
In questo modo Shopware si posiziona come piattaforma di automazione in grado di gestire workflow basati su eventi e strumenti di workflow building, sia per processi sincroni sia per job in background.
L’elaborazione asincrona in Shopware, supportata dall’IA, garantisce prestazioni scalabili anche sotto carico elevato, mentre una piattaforma di integrazione IA per Shopware favorisce l’innovazione con un approccio di automazione componibile. Le aziende con grandi volumi di dati traggono vantaggio da strumenti di data pipeline e da uno stack completo di automazione dei processi per Shopware, che collega e ottimizza ogni area aziendale, dall’aggiornamento delle giacenze alle campagne di marketing.
Nell’economia digitale di oggi, così veloce, la differenza tra successo e insuccesso dipende spesso da quanto un’azienda sa adattarsi, crescere e innovare. Le piattaforme e-commerce moderne offrono un’enorme flessibilità, ma senza il giusto approccio a integrazione, automazione e flussi di dati anche i sistemi più ricchi di funzioni non esprimono il loro potenziale. La chiave è creare un ecosistema ben orchestrato, in cui i processi collaborano senza attriti, le decisioni sono precise e l’esperienza del cliente resta costantemente eccellente.
Questo livello di efficienza non nasce per caso: richiede visione e capacità di esecuzione. Le aziende devono essere pronte a guardare oltre le configurazioni tradizionali, sfruttare funzioni di automazione avanzate e usare gli strumenti più adatti alle proprie esigenze operative. Quando i sistemi comunicano senza sforzo, le attività ripetitive scompaiono e le informazioni diventano utilizzabili in tempo reale, le aziende possono concentrarsi su crescita strategica, innovazione e relazioni.
La tecnologia da sola, però, non basta. Il successo dipende anche dall’avere un partner affidabile, che comprenda non solo gli strumenti ma anche gli obiettivi di business che ci stanno dietro. È qui che un team come solution25 diventa prezioso: la sua esperienza colma il divario tra possibilità tecniche complesse e risultati di business concreti e fa sì che ogni implementazione porti un beneficio misurabile. Accompagnando le aziende, anche gli e-commerce in Italia, dalla pianificazione all’implementazione, solution25 aiuta a costruire sistemi scalabili e pronti per il futuro, che funzionano davvero.
Poiché i requisiti del commercio digitale continuano a evolversi, la capacità di adattarsi rapidamente resterà il fattore decisivo per il successo di lungo periodo. Le organizzazioni che oggi investono in integrazioni e automazioni ben strutturate si preparano a guidare il mercato domani. Con la strategia giusta, gli strumenti giusti e il partner giusto, l’eccellenza operativa non è solo possibile: diventa la naturale conseguenza.
