Cette connectivité fluide s’accompagne toutefois d’un défi majeur : la sécurité. Comment garantir que seules les bonnes personnes, applications ou systèmes accèdent à des données sensibles ou exécutent certaines actions ? C’est là qu’interviennent les jetons d’accès (access tokens), les héros discrets du succès des API.
Un jeton d’accès est en fait une pièce d’identité numérique : une chaîne de caractères unique et à durée limitée, qui atteste de l’identité du demandeur et de ses autorisations. Lorsqu’un client (par exemple une application mobile ou un service web) souhaite interagir avec une API, il doit présenter un jeton valide. Sans ce jeton, l’API refuse l’accès ou ne répond pas.
Ce mécanisme bloque les requêtes non autorisées, protège les données des utilisateurs et garantit que les ressources de l’API ne sont accessibles qu’aux utilisateurs ou systèmes légitimes.
En résumé : les jetons d’accès n’accordent pas simplement un accès, mais un accès contrôlé. Ils définissent qui peut faire quoi, et pendant combien de temps. Bien implémentés, ils constituent la colonne vertébrale d’une communication API sécurisée : ils rendent l’innovation possible sans mettre en danger la sécurité des données.
solution25 aide les entreprises, y compris des marchands en France, à mettre en place des stratégies de jetons d’accès sécurisées, afin de protéger leurs API tout en garantissant une communication fluide et fiable entre les systèmes. Grâce à des solutions sur mesure, solution25 renforce la sécurité des données et contribue au succès des API par une gestion des accès contrôlée et évolutive.
L’utilisation d’un jeton d’accès commence par l’authentification. Avant qu’un jeton soit émis, l’utilisateur ou l’application doit prouver son identité, souvent au moyen d’identifiants de connexion, d’une clé API ou de méthodes plus avancées comme l’autorisation OAuth. Une fois la vérification réussie, le serveur d’authentification génère un jeton d’accès et le transmet au client demandeur.
Ce jeton est ensuite envoyé avec chaque requête API, le plus souvent dans l’en-tête HTTP. L’API vérifie alors la validité du jeton, sa date d’expiration et les autorisations associées. Si tous les contrôles sont concluants, l’API traite la requête et renvoie la réponse. Si le jeton est invalide ou expiré, l’API refuse l’accès et peut exiger une nouvelle authentification.
Les jetons peuvent avoir une durée de vie courte (ce qui améliore la sécurité en limitant la durée d’exposition) ou plus longue (ce qui réduit la fréquence des reconnexions). De nombreux systèmes associent des jetons de courte durée à des refresh tokens, qui permettent d’obtenir de nouveaux jetons d’accès sans que l’utilisateur ait à se reconnecter.
En imposant une communication par jetons, les API respectent des protocoles de sécurité stricts tout en permettant des interactions fluides et efficaces. Cet équilibre entre accessibilité et sécurité fait des jetons d’accès un pilier du succès des API.
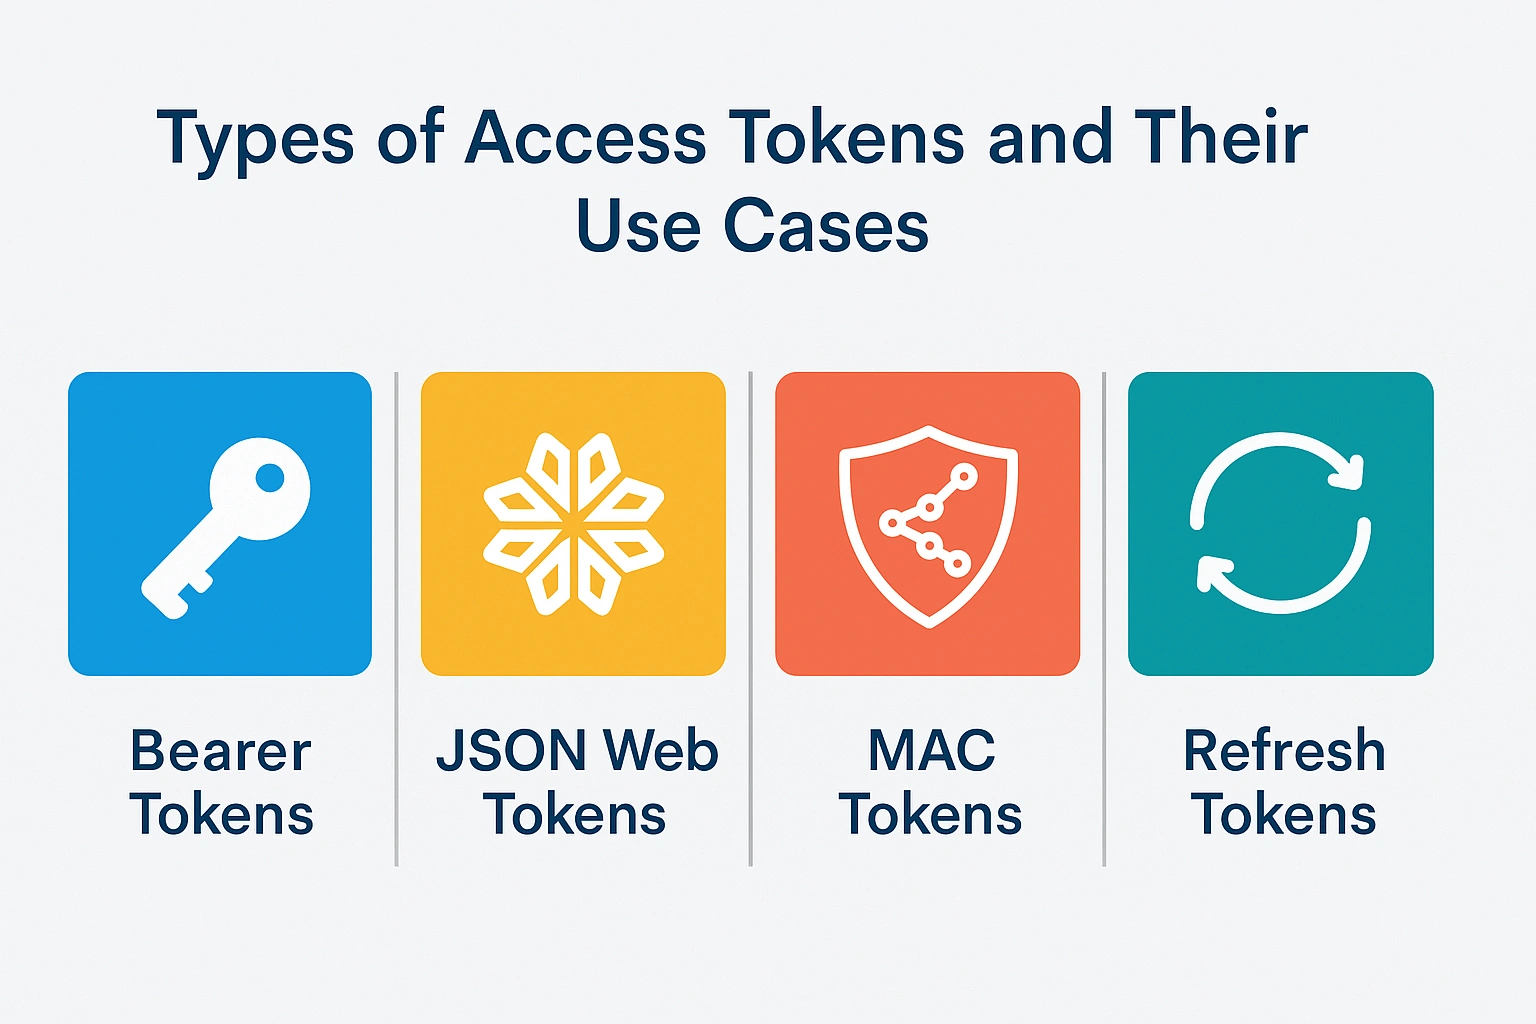
Les jetons d’accès existent sous différents formats, qui répondent à des besoins variés selon l’architecture de l’API, les exigences de sécurité et les intégrations nécessaires. Connaître ces types de jetons aide les développeurs et les entreprises à choisir la bonne méthode pour leurs systèmes.
1. Bearer tokens
Les bearer tokens sont le type le plus utilisé dans les API modernes. Simples à implémenter et à utiliser, ils sont généralement transmis dans l’en-tête HTTP sous la forme : Authorization: Bearer VOTRE_JETON
Si le jeton est valide, l’accès est accordé sans vérification supplémentaire. En raison de cette simplicité, les bearer tokens exigent toutefois des protocoles de transport sécurisés comme HTTPS, car toute personne qui détient le jeton peut l’utiliser.
2. JSON Web Tokens (JWT)
Les JWT sont devenus un choix courant grâce à leur nature autonome. Un JWT est un jeton compact, utilisable dans une URL, qui contient des données JSON encodées sur l’utilisateur et ses autorisations, ainsi qu’une signature numérique qui empêche toute falsification. Les API peuvent valider un JWT sans interroger le serveur d’authentification à chaque fois, ce qui améliore les performances. Les JWT sont très utilisés dans les grands systèmes distribués, où l’efficacité est déterminante.
3. MAC tokens
Les jetons MAC (Message Authentication Code) vont plus loin en exigeant la signature cryptographique des requêtes. Cela garantit non seulement la validité du jeton, mais aussi que la requête elle-même n’a pas été modifiée en chemin. Les jetons MAC sont plus sûrs, mais plus complexes à mettre en œuvre.
4. Refresh tokens
Les refresh tokens ne servent pas directement à accéder aux ressources. Ils permettent d’obtenir de nouveaux jetons d’accès lorsque les anciens expirent. Cette approche limite les risques tout en préservant le confort de l’utilisateur. Les refresh tokens ont généralement une longue durée de vie, mais doivent être stockés de manière sécurisée.
Exemples d’utilisation
API e-commerce : les JWT permettent une validation rapide et sécurisée des sessions clients.
Passerelles de paiement : les bearer tokens associés à HTTPS simplifient les transactions.
Intégrations d’IA : les jetons MAC garantissent l’intégrité des requêtes portant sur des données d’IA sensibles.
Applications mobiles : les refresh tokens maintiennent la session ouverte sans exposer les identifiants à répétition.
Le choix du bon type de jeton n’est pas seulement une décision technique, mais aussi stratégique : il peut influencer fortement les performances, la sécurité et l’évolutivité.
Bonnes pratiques de sécurité pour la gestion des jetons d’accès
Les jetons d’accès sont puissants, et un grand pouvoir implique de grandes responsabilités. Un jeton mal protégé peut ouvrir un accès direct à des systèmes sensibles : la sécurité des jetons est donc une priorité absolue pour les plateformes pilotées par API.
1. Utiliser HTTPS partout
Les jetons ne doivent transiter que par des canaux sécurisés. Même le jeton le plus robuste peut être compromis s’il est envoyé en HTTP non chiffré.
2. Définir des durées d’expiration adaptées
Les jetons de courte durée réduisent la fenêtre d’abus. Pour plus de sécurité, associez-les à des refresh tokens afin de préserver le confort d’utilisation.
3. Stocker les jetons de manière sécurisée
Côté client, les jetons ne doivent jamais être conservés dans des emplacements non sécurisés comme le local storage du navigateur sans chiffrement. Les applications mobiles et de bureau doivent utiliser les API de stockage sécurisé du système d’exploitation.
4. Mettre en place la révocation des jetons
Un système robuste doit permettre d’invalider immédiatement un jeton compromis. Les endpoints de révocation aident les équipes sécurité à réagir à une activité suspecte sans attendre l’expiration naturelle du jeton.
5. Limiter les autorisations (scopes)
Les jetons ne doivent accorder que les autorisations strictement nécessaires à une tâche. Le principe du moindre privilège limite les dégâts possibles en cas de fuite d’un jeton.
6. Surveiller l’utilisation des jetons
La surveillance continue des appels API permet de repérer des usages inhabituels, par exemple des requêtes provenant de régions inattendues, et de prendre des mesures de sécurité proactives.
7. Éviter les bearer tokens de longue durée
Les bearer tokens sont particulièrement exposés, puisque les détenir revient à disposer de l’accès. Réduire leur durée de vie limite le risque.
Les bonnes pratiques de sécurité garantissent que les jetons d’accès restent un outil de communication sécurisée et ne deviennent pas eux-mêmes un risque. En combinant des mesures techniques solides et une surveillance proactive, les organisations instaurent la confiance dans leur écosystème d’API et évitent des failles de sécurité coûteuses. Pour une boutique en ligne en France, une fuite de jeton exposant des données clients peut en outre constituer une violation de données personnelles au sens du RGPD, à notifier à la CNIL dans les 72 heures lorsqu’elle présente un risque pour les personnes concernées.
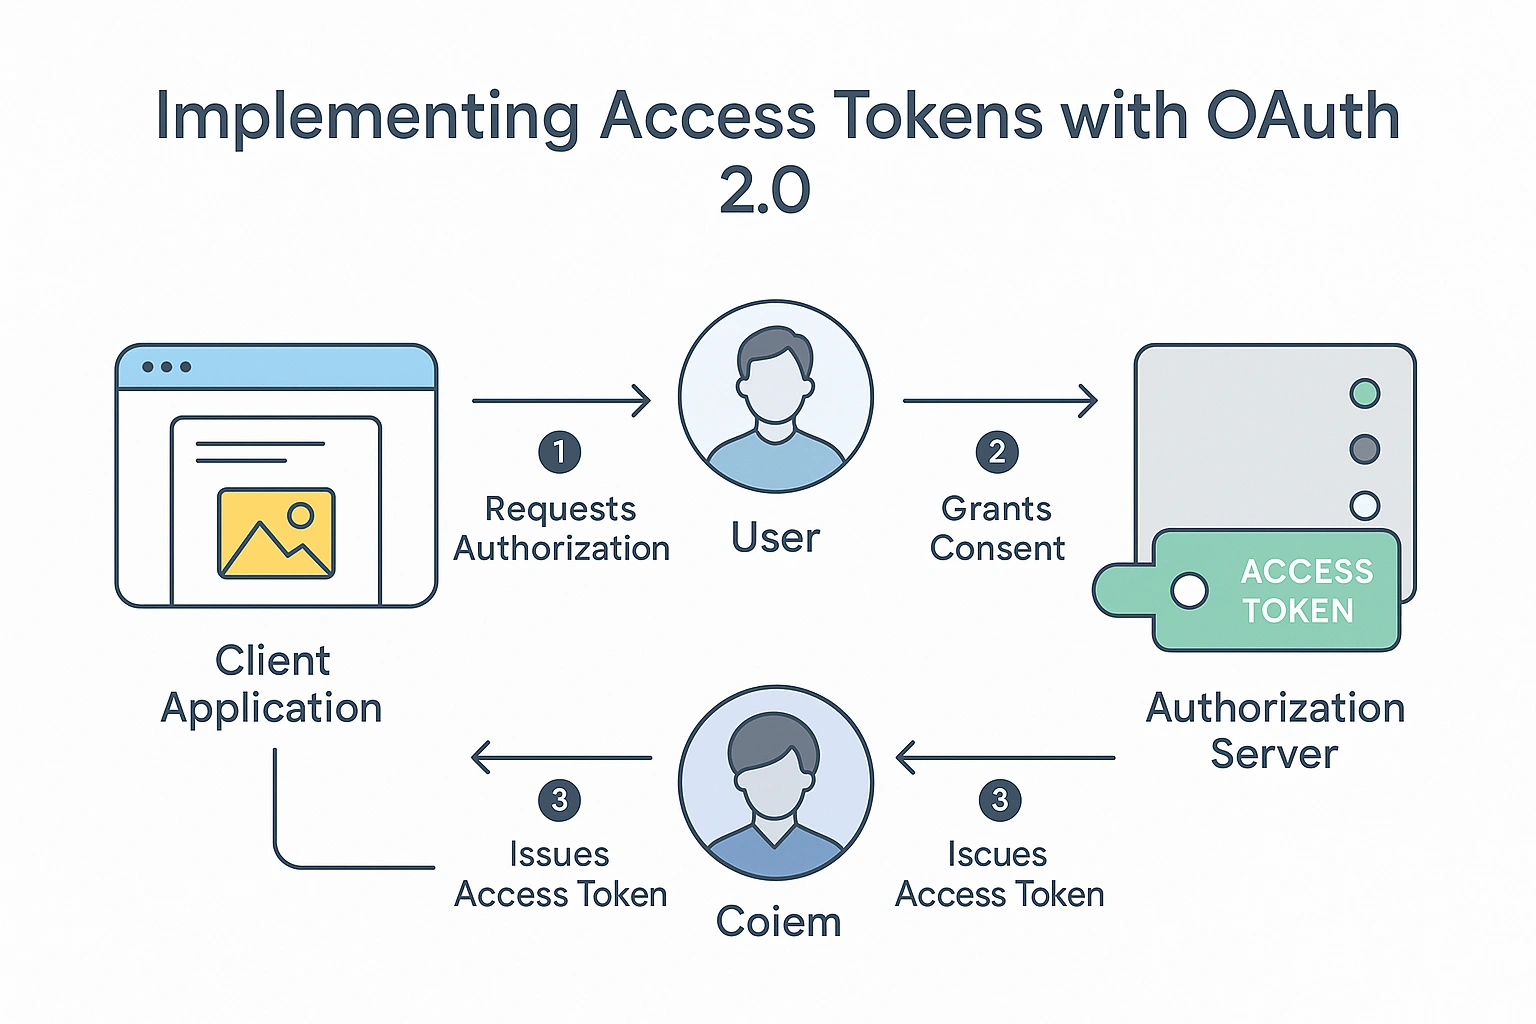
OAuth 2.0 est la norme de référence pour sécuriser l’accès aux API, et les jetons d’accès en sont le cœur. Plutôt que de demander à l’utilisateur de saisir son mot de passe dans chaque application, OAuth 2.0 émet un jeton d’accès qui représente l’autorisation donnée par l’utilisateur à l’application d’agir en son nom.
Le flux OAuth commence généralement lorsqu’une application cliente demande une autorisation. L’utilisateur se connecte auprès du fournisseur d’authentification (par exemple Google, Facebook ou le système d’identité de l’entreprise) et donne son consentement. Après validation, le serveur délivre un jeton d’accès, parfois accompagné d’un refresh token, à l’application cliente.
Il existe plusieurs types d’autorisation (grant types) OAuth 2.0, chacun adapté à des cas d’usage différents :
Authorization Code Grant : idéal pour les applications web et mobiles, où les jetons sont échangés de manière sécurisée côté serveur.
Client Credentials Grant : pour la communication de machine à machine, sans interaction de l’utilisateur.
Implicit Grant : utilisé historiquement pour les applications navigateur sans backend, aujourd’hui déconseillé.
Device Code Grant : utile pour les appareils sans navigateur, comme les téléviseurs connectés.
OAuth 2.0 prend également en charge les scopes, qui limitent ce que le jeton d’accès autorise. Un scope read:user permet par exemple de lire les données de l’utilisateur, mais pas de les modifier. Ce principe du moindre privilège renforce nettement la sécurité.
En associant OAuth 2.0 à des bonnes pratiques comme les jetons de courte durée, le transport chiffré et des autorisations granulaires, les développeurs construisent des systèmes sûrs, évolutifs et simples à utiliser, qui fonctionnent sur toutes les plateformes et tous les appareils.
Les jetons d’accès font fonctionner une multitude de services numériques, des applications grand public du quotidien aux plateformes d’entreprise critiques.
Réseaux sociaux : les jetons permettent à des applications tierces de publier des mises à jour, de récupérer des données de profil ou d’analyser l’engagement, sans que l’utilisateur ait à communiquer son mot de passe. Des API comme Facebook Graph API et Twitter API utilisent des jetons pour un accès sécurisé et granulaire.
Paiement : des services comme Stripe ou PayPal utilisent des jetons pour que les données de carte sensibles ne transitent jamais par les serveurs du marchand. Le jeton représente alors de manière sécurisée une session de transaction.
E-commerce : les jetons permettent l’intégration entre boutiques, systèmes de gestion des stocks et outils d’automatisation marketing. Une application Shopify peut par exemple mettre à jour les stocks en temps réel grâce à des jetons d’accès, sans que les utilisateurs aient à se reconnecter.
Santé : les jetons sécurisent l’accès à des données patients sensibles dans le respect des règles applicables (HIPAA aux États-Unis ; en France, notamment l’hébergement certifié HDS). Les API peuvent imposer des scopes stricts, de sorte qu’une application puisse afficher des résultats d’analyses sans pouvoir modifier le dossier médical.
Systèmes IoT : les jetons authentifient les objets connectés auprès des plateformes cloud. Qu’il s’agisse de thermostats ou de robots industriels, seuls les appareils et utilisateurs autorisés accèdent au système.
Les jetons d’accès ne sont donc pas un simple détail technique : ils rendent possibles des services modernes et interconnectés. Sans eux, les expériences numériques seraient plus fragmentées et beaucoup moins sûres.
Si les jetons d’accès simplifient l’authentification API, ils posent aussi des difficultés qui peuvent affecter la sécurité, les performances et l’expérience utilisateur :
Vol de jeton : un attaquant qui obtient un jeton peut accéder aux ressources associées. HTTPS, des jetons de courte durée et un stockage sécurisé réduisent ce risque.
Expiration des jetons : des jetons expirés peuvent interrompre un service si les refresh tokens sont mal implémentés. Les développeurs doivent assurer un renouvellement transparent pour garantir une expérience fluide.
Révocation : tous les systèmes ne permettent pas de retirer immédiatement un jeton. Un endpoint de révocation est indispensable pour réagir vite à un incident de sécurité.
JWT trop volumineux : les JWT sont puissants, mais trop de données dans le payload peut dégrader les performances, surtout lorsque le jeton accompagne chaque requête. Des payloads légers sont essentiels.
Mauvaise gestion des scopes : des scopes trop larges augmentent le risque de sécurité, tandis que des scopes trop restrictifs frustrent les utilisateurs. Le bon équilibre dépend du cas d’usage.
Requêtes cross-origin (CORS) : pour les accès API depuis le navigateur, une mauvaise configuration CORS peut bloquer des requêtes légitimes ou ouvrir des failles de sécurité.
Grâce à une planification anticipée et à des solutions robustes, les entreprises s’assurent que leur stratégie de jetons d’accès sert à la fois leurs objectifs de sécurité et de performance.
Avec l’évolution des technologies, les jetons d’accès s’adapteront à de nouvelles exigences de sécurité et d’intégration :
Les architectures Zero Trust gagnent du terrain et exigent de revalider chaque demande d’accès. Dans ces environnements, les jetons pourraient avoir une durée de vie plus courte et une granularité plus fine que jamais.
Des systèmes d’identité décentralisée (DID) émergent, dans lesquels les jetons pourraient être émis par des fournisseurs d’identité basés sur la blockchain. Cela permettrait une authentification plus respectueuse de la vie privée, sans stockage centralisé des données.
La surveillance de la sécurité pilotée par l’IA pourrait analyser l’utilisation des jetons et détecter automatiquement les anomalies, par exemple un jeton utilisé depuis plusieurs lieux en quelques secondes.
La croissance de l’IoT exige des systèmes de jetons ultra-légers et économes en énergie, qui offrent malgré tout un haut niveau de sécurité.
En résumé : le principe fondamental du jeton d’accès, un accès contrôlé, demeure, mais la manière d’émettre, de valider et de surveiller les jetons évolue sans cesse. Les organisations qui suivent ces tendances s’assurent sécurité et avantage concurrentiel dans un monde numérique toujours plus connecté.
Un jeton d’accès n’est sûr qu’à la hauteur des pratiques qui entourent sa création, son stockage et sa transmission. Comme les jetons fonctionnent comme des clés numériques, leur perte ou leur interception peut être aussi grave que de remettre une clé physique à un intrus.
L’un des principes de sécurité les plus importants consiste à utiliser HTTPS pour toute la communication API. Sans chiffrement, les jetons peuvent être interceptés sur le réseau (attaques de l’homme du milieu). TLS garantit la confidentialité du jeton pendant sa transmission.
La durée de validité des jetons est une autre caractéristique de sécurité essentielle. Des jetons de courte durée réduisent la fenêtre d’action des attaquants. Pour les sessions longues, mieux vaut utiliser des refresh tokens plutôt que d’émettre des jetons d’accès sans limite de durée. Ainsi, un jeton volé devient vite inutilisable.
Le stockage sécurisé est tout aussi important. Dans le navigateur, les jetons doivent être conservés dans des cookies HTTP-only plutôt que dans le localStorage, afin de réduire l’exposition aux attaques de type cross-site scripting (XSS). Dans les applications côté serveur, ils doivent être conservés dans des bases de données chiffrées ou dans des coffres-forts de clés sécurisés.
La limitation des autorisations garantit que les jetons ne disposent que des droits dont ils ont réellement besoin. Ce principe du moindre privilège limite les dégâts possibles si un jeton est compromis. Par exemple, un jeton qui ne sert qu’à lire les commandes clients ne doit pas pouvoir les supprimer.
Enfin, les organisations doivent surveiller l’utilisation des jetons grâce à la journalisation et à la détection d’anomalies. Des pics soudains d’appels API ou des requêtes provenant d’adresses IP inhabituelles peuvent signaler un abus. Une surveillance proactive permet de révoquer rapidement un jeton avant que des dégâts importants surviennent.
Les jetons d’accès, les clés API et les cookies de session servent tous à l’authentification et à l’autorisation, mais ils répondent à des objectifs différents et ont chacun leurs points forts.
Les clés API sont des identifiants statiques, souvent liés à l’application plutôt qu’à l’utilisateur. Simples à mettre en place, elles sont moins sûres en cas de divulgation, car elles n’expirent généralement pas. Elles conviennent à la communication côté serveur dans des environnements à faible risque, mais moins aux scénarios impliquant des données utilisateur sensibles.
Les jetons d’accès, eux, sont dynamiques et de courte durée. Souvent émis après l’authentification, ils portent des scopes précis, ce qui les rend idéaux pour un contrôle d’accès granulaire. Ils s’intègrent naturellement aux protocoles modernes comme OAuth 2.0 et OpenID Connect.
Les cookies de session sont très utilisés dans les applications web traditionnelles. Ils contiennent un identifiant de session grâce auquel le serveur retrouve l’état de l’utilisateur. Pratiques, ils exigent néanmoins une gestion rigoureuse pour prévenir les attaques CSRF (cross-site request forgery) et XSS.
Dans les architectures modernes pilotées par API, les jetons d’accès offrent l’approche la plus flexible et la plus sûre, en particulier pour les applications mobiles et les applications monopage (SPA), où les sessions côté serveur sont peu pratiques. De nombreux systèmes combinent toutefois les deux : une application web peut utiliser des cookies pour les sessions navigateur et des jetons d’accès pour l’authentification dans l’application mobile.
Si la sécurité est souvent le premier sujet abordé à propos des jetons d’accès, l’expérience des développeurs compte tout autant. Les API doivent être faciles à intégrer, et les jetons d’accès peuvent simplifier ce processus.
Plutôt que de gérer une authentification utilisateur complexe à chaque requête, les développeurs s’appuient sur un jeton émis une fois et valable jusqu’à son expiration. Cela réduit le code répétitif, accélère le développement et limite les erreurs d’authentification.
Les jetons d’accès standardisent aussi l’authentification entre différents services. Un développeur qui intègre plusieurs API, par exemple une passerelle de paiement, un CRM et un outil d’analyse, peut utiliser des flux similaires basés sur des jetons pour toutes, ce qui accélère la prise en main.
Avec les JSON Web Tokens (JWT), les jetons peuvent aussi contenir des claims (comme le rôle de l’utilisateur ou son niveau d’abonnement), ce qui permet d’implémenter la logique d’autorisation sans appels API supplémentaires pour récupérer les données utilisateur. Cela améliore l’efficacité et réduit la latence.
Côté tests, les jetons permettent de simuler facilement différents rôles et autorisations en générant des jetons avec des scopes différents. C’est particulièrement utile dans les environnements de préproduction, où les développeurs doivent reproduire des scénarios réels sans perturber les systèmes de production.
Au final, les jetons d’accès font le lien entre une sécurité forte et des API faciles à utiliser pour les développeurs, et rendent l’innovation possible sans compromettre la sécurité.
La flexibilité de Shopware permet l’intégration avec de nombreux outils d’automatisation, grâce auxquels les entreprises optimisent leurs processus, réduisent le travail manuel et améliorent leur efficacité opérationnelle. Des solutions répandues comme l’intégration Pipedream pour Shopware, l’intégration Tray.io pour Shopware et l’intégration Parabola pour Shopware proposent des approches no-code et low-code pour connecter Shopware à des applications tierces. Des options plus avancées comme l’automatisation Shopware avec Make (anciennement Integromat), l’automatisation Shopware avec Airtable et Shopware avec Hugging Face permettent à la fois des workflows de données structurés et des fonctions basées sur l’IA.
Pour la personnalisation pilotée par l’IA et un e-commerce intelligent, des intégrations comme Shopware avec OpenAI, l’automatisation Shopware avec LangChain, Shopware avec AutoGPT et Shopware avec ChatGPT apportent des capacités avancées de traitement du langage naturel et d’aide à la décision. Les entreprises peuvent aussi recourir à l’intégration Shopware GPT pour des assistants IA sur mesure, ainsi qu’à l’automatisation Shopware en Python ou en JavaScript pour des workflows développés spécifiquement.
Lorsque vitesse et efficacité sont décisives, les outils d’IA pour Shopware, les outils d’automatisation de l’API Shopware et l’automatisation par webhooks Shopware assurent un échange de données en temps réel. Les entreprises peuvent utiliser des outils low-code ou no-code pour Shopware afin de mettre en œuvre rapidement des changements sans longs cycles de développement, ce qui rend l’automatisation des workflows dans Shopware accessible aux équipes techniques comme non techniques.
Au-delà des intégrations de base, Shopware s’appuie sur un écosystème solide d’outils d’orchestration IA et de constructeurs de workflows avancés. Les entreprises peuvent utiliser Shopware avec Retool, Node-RED, Prefect, Temporal ou Apache Airflow pour gérer des pipelines de données complexes. Des plateformes d’automatisation de niveau entreprise comme Microsoft Power Automate, Google Cloud Workflows et AWS Step Functions permettent une coordination fluide entre systèmes.
Pour les environnements orientés processus, Shopware avec Automation Anywhere, UiPath ou IBM Watson Orchestrate apporte l’automatisation robotisée des processus (RPA) et un traitement intelligent des tâches. Shopware se positionne ainsi comme une plateforme d’automatisation capable de gérer des workflows événementiels et des outils de construction de workflows, aussi bien pour les traitements synchrones que pour l’automatisation des tâches de fond.
Des algorithmes de traitement asynchrone pilotés par l’IA assurent des performances évolutives sous forte charge, tandis qu’une plateforme d’intégration IA pour Shopware soutient l’innovation avec une approche d’automatisation composable. Les entreprises qui traitent beaucoup de données profitent d’outils de pipelines de données pour Shopware et d’un stack complet d’automatisation des processus, ce qui permet de relier et d’optimiser efficacement chaque domaine de l’entreprise, de la mise à jour des stocks aux campagnes marketing.
Dans l’économie numérique actuelle, la différence entre succès et échec tient souvent à la capacité d’une entreprise à s’adapter, à croître et à innover. Les plateformes e-commerce modernes offrent une grande flexibilité, mais sans la bonne approche en matière d’intégration, d’automatisation et de flux de données, même des systèmes très complets n’exploitent pas tout leur potentiel. La clé consiste à créer un écosystème bien orchestré, dans lequel les processus s’enchaînent sans accroc, les décisions sont prises avec précision et l’expérience client reste excellente.
Ce niveau d’efficacité ne doit rien au hasard : il exige à la fois une vision et une exécution. Les entreprises doivent être prêtes à dépasser les configurations traditionnelles, à exploiter des fonctions d’automatisation avancées et à utiliser les outils les mieux adaptés à leurs besoins opérationnels. Lorsque les systèmes communiquent sans effort, que les tâches répétitives disparaissent et que les informations deviennent exploitables en temps réel, les entreprises peuvent se concentrer sur la croissance stratégique, l’innovation et la relation client.
La technologie seule ne suffit cependant pas. Le succès dépend aussi d’un partenaire de confiance, qui comprend non seulement les outils, mais aussi les objectifs métier qui les sous-tendent. C’est là qu’une équipe comme solution25 apporte une réelle valeur. Son expertise fait le lien entre des possibilités techniques complexes et des résultats concrets, et garantit que chaque mise en œuvre produit un bénéfice mesurable. En accompagnant les entreprises de la conception à la mise en production, elle aide à bâtir des systèmes évolutifs et pérennes, qui fonctionnent vraiment.
Les exigences du commerce en ligne continuent d’évoluer, et la capacité à s’adapter rapidement restera le facteur décisif du succès à long terme. Les organisations qui investissent aujourd’hui dans des intégrations et une automatisation bien structurées se donnent les moyens d’être en tête demain. Avec la bonne stratégie, les bons outils et le bon partenaire, l’excellence opérationnelle n’est pas seulement possible : elle devient la norme. Vous exploitez une boutique en ligne en France et souhaitez sécuriser vos API Shopware ? L’équipe solution25 vous accompagne volontiers lors d’un premier échange.
