Deze naadloze connectiviteit brengt echter ook een grote uitdaging met zich mee: beveiliging. Hoe zorgt u ervoor dat alleen de juiste personen, applicaties of systemen toegang krijgen tot gevoelige gegevens of bepaalde acties kunnen uitvoeren? Hier komen toegangstokens in beeld, de stille helden van het API-succes.
Een toegangstoken is in feite een digitaal identiteitsbewijs: een unieke, tijdelijk geldige reeks tekens die de identiteit van de aanvrager en diens rechten aantoont. Wil een client (bijvoorbeeld een mobiele app of een webservice) met een API communiceren, dan moet deze een geldig token tonen. Zonder dit token weigert de API de toegang of het antwoord. Dit mechanisme voorkomt ongeautoriseerde verzoeken, beschermt gebruikersgegevens en zorgt ervoor dat API-resources alleen beschikbaar zijn voor legitieme gebruikers of systemen.
Kortom: toegangstokens verlenen niet alleen toegang, maar gecontroleerde toegang. Ze bepalen wie wat mag doen en voor hoe lang. Correct geïmplementeerd vormen ze de ruggengraat van veilige API-communicatie: ze maken innovatie mogelijk zonder de veiligheid van de gegevens in gevaar te brengen.
solution25 ondersteunt bedrijven bij de implementatie van veilige access-tokenstrategieën, om API’s te beschermen en tegelijk een soepele en betrouwbare systeemcommunicatie te waarborgen. Met oplossingen op maat versterkt solution25 de gegevensbeveiliging en bevordert het het API-succes door gecontroleerd en schaalbaar toegangsbeheer.
Het gebruik van een toegangstoken begint met authenticatie. Voordat een token wordt uitgegeven, moet de gebruiker of de applicatie zijn identiteit aantonen, vaak via inloggegevens, API-sleutels of geavanceerdere methoden zoals OAuth-autorisatie. Na succesvolle controle genereert de authenticatieserver een toegangstoken en geeft deze door aan de verzoekende client.
Dit token wordt vervolgens bij elk API-verzoek meegestuurd, meestal in de HTTP-header. De API controleert daarna de geldigheid van het token, de vervaldatum en de bijbehorende rechten. Als alle controles slagen, verwerkt de API het verzoek en levert het antwoord. Is het token ongeldig of verlopen, dan weigert de API de toegang en vraagt mogelijk om opnieuw te authenticeren.
Tokens kunnen kortlevend zijn (verbetert de beveiliging door beperkte blootstellingstijd) of langer geldig (vermindert de frequentie van nieuwe logins). In veel systemen worden kortlevende tokens gecombineerd met refresh tokens, die nieuwe toegangstokens kunnen aanvragen zonder dat de gebruiker opnieuw hoeft in te loggen.
Door tokengebaseerde communicatie af te dwingen, houden API’s zich aan strikte beveiligingsprotocollen en maken ze tegelijk soepele, efficiënte interacties mogelijk. Deze balans tussen toegankelijkheid en beveiliging maakt toegangstokens tot een centrale pijler van het API-succes.
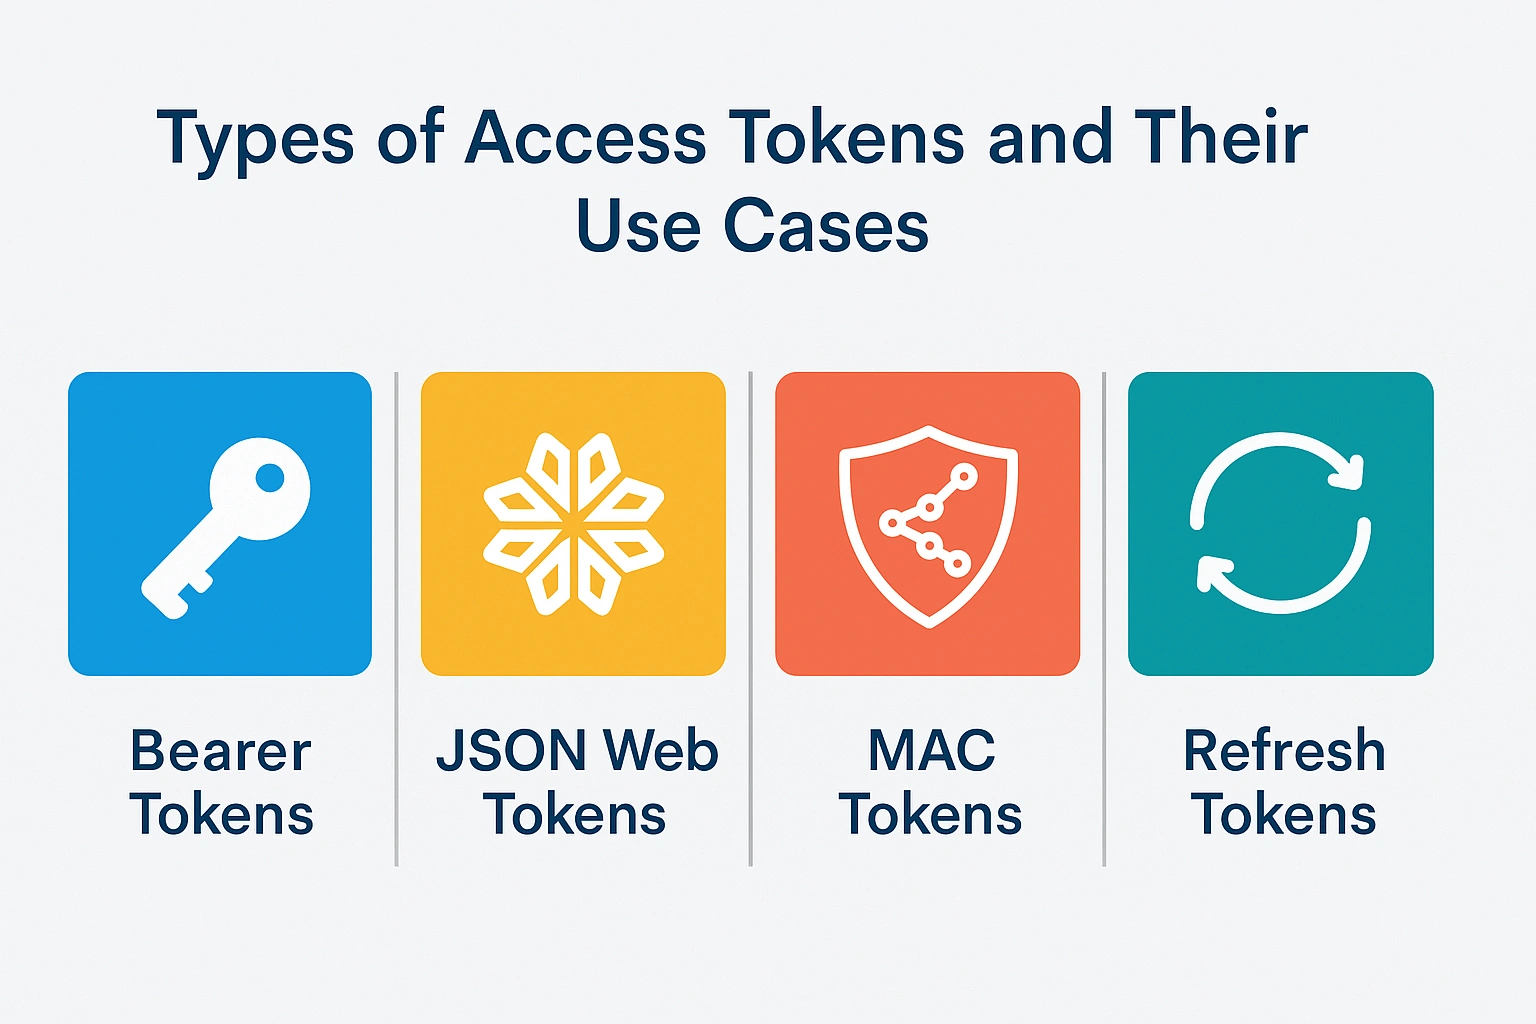
Toegangstokens bestaan in verschillende formaten, die afhankelijk van de architectuur, de beveiligingseisen en de integratiebehoeften van de API verschillende doelen dienen. Inzicht in deze tokentypen helpt ontwikkelaars en bedrijven de juiste methode voor hun systemen te kiezen.
1. Bearer tokens
Bearer tokens zijn het meest gebruikte type in moderne API’s. Ze zijn eenvoudig te implementeren en te gebruiken en worden gewoonlijk in de HTTP-header opgenomen als:
Is het token geldig, dan wordt toegang verleend zonder dat aanvullende controles nodig zijn. Vanwege hun eenvoud vereisen bearer tokens echter beveiligde transportprotocollen zoals HTTPS, omdat iedereen die het token bezit er toegang mee heeft.
2. JSON Web Tokens (JWT’s)
JWT’s zijn dankzij hun zelfvoorzienende karakter een populaire keuze geworden. Een JWT is een compact, URL-veilig token dat gecodeerde JSON-gegevens over de gebruiker en diens rechten bevat, samen met een digitale handtekening die manipulatie voorkomt. API’s kunnen JWT’s valideren zonder telkens de authenticatieserver te raadplegen, wat de performance verbetert. JWT’s worden vaak ingezet in grote, gedistribueerde systemen waar efficiëntie cruciaal is.
3. MAC-tokens
Message Authentication Code (MAC)-tokens gaan een stap verder doordat ze cryptografische ondertekening van verzoeken vereisen. Dit zorgt er niet alleen voor dat het token geldig is, maar ook dat het verzoek zelf onderweg niet is gewijzigd. MAC-tokens zijn veiliger, maar complexer te implementeren.
4. Refresh tokens
Refresh tokens worden niet rechtstreeks gebruikt om toegang tot resources te krijgen. In plaats daarvan dienen ze om nieuwe toegangstokens aan te vragen zodra de oude verlopen. Deze aanpak beperkt risico’s en waarborgt tegelijk het gebruiksgemak. Refresh tokens zijn doorgaans langlevend, maar moeten veilig worden opgeslagen.
Voorbeelden van toepassingen
E-commerce-API’s: JWT’s zorgen voor een snelle en veilige validatie van klantsessies.
Betaalgateways: bearer tokens in combinatie met HTTPS vereenvoudigen transacties.
AI-integraties: MAC-tokens waarborgen de integriteit van verzoeken bij gevoelige AI-gegevens.
Mobiele apps: refresh tokens behouden de loginstatus zonder dat inloggegevens herhaaldelijk worden prijsgegeven.
De keuze van het juiste tokentype is niet alleen een technische, maar ook een strategische beslissing die performance, beveiliging en schaalbaarheid aanzienlijk kan beïnvloeden.
Best practices voor beveiliging bij het beheer van toegangstokens
Toegangstokens zijn krachtig, en met grote macht komt grote verantwoordelijkheid. Een slecht beschermd token kan directe toegang geven tot gevoelige systemen, waardoor de beveiliging van tokens voor API-gedreven platforms de hoogste prioriteit heeft.
1. Overal HTTPS gebruiken
Tokens mogen alleen via beveiligde kanalen worden verzonden. Zelfs het sterkste token kan worden gecompromitteerd als het via onversleutelde HTTP wordt verstuurd.
2. Passende verlooptijden instellen
Kortlevende tokens verkleinen het tijdvenster voor misbruik. Voor extra veiligheid moeten ze worden gecombineerd met refresh tokens om het gebruiksgemak te behouden.
3. Tokens veilig opslaan
Aan de clientzijde mogen tokens nooit op onveilige plaatsen zoals local storage in de browser zonder versleuteling worden opgeslagen. Mobiele en desktop-apps moeten de veilige storage-API’s van het besturingssysteem gebruiken.
4. Tokenintrekking implementeren
Een robuust systeem moet gecompromitteerde tokens direct ongeldig kunnen maken. Intrekkings-endpoints helpen beveiligingsteams te reageren op verdachte activiteiten zonder op de natuurlijke vervaldatum te hoeven wachten.
5. Rechten beperken (scopes)
Tokens mogen alleen de minimaal vereiste rechten voor een taak verlenen. Het principe van minimale rechten (least privilege) beperkt mogelijke schade als een token uitlekt.
6. Tokengebruik monitoren
Continue monitoring van API-aanroepen kan ongebruikelijke gebruikspatronen aan het licht brengen, bijvoorbeeld verzoeken uit ongebruikelijke regio’s, en maakt proactieve beveiligingsmaatregelen mogelijk.
7. Langlopende bearer tokens vermijden
Bearer tokens zijn bijzonder kwetsbaar, omdat bezit gelijkstaat aan toegang. Een kortere levensduur beperkt het risico.
Best practices voor beveiliging zorgen ervoor dat toegangstokens een instrument voor veilige communicatie blijven en zelf geen risico worden. Door sterke technische maatregelen te combineren met proactieve monitoring kunnen organisaties vertrouwen opbouwen in hun API-ecosysteem en kostbare beveiligingsincidenten voorkomen.
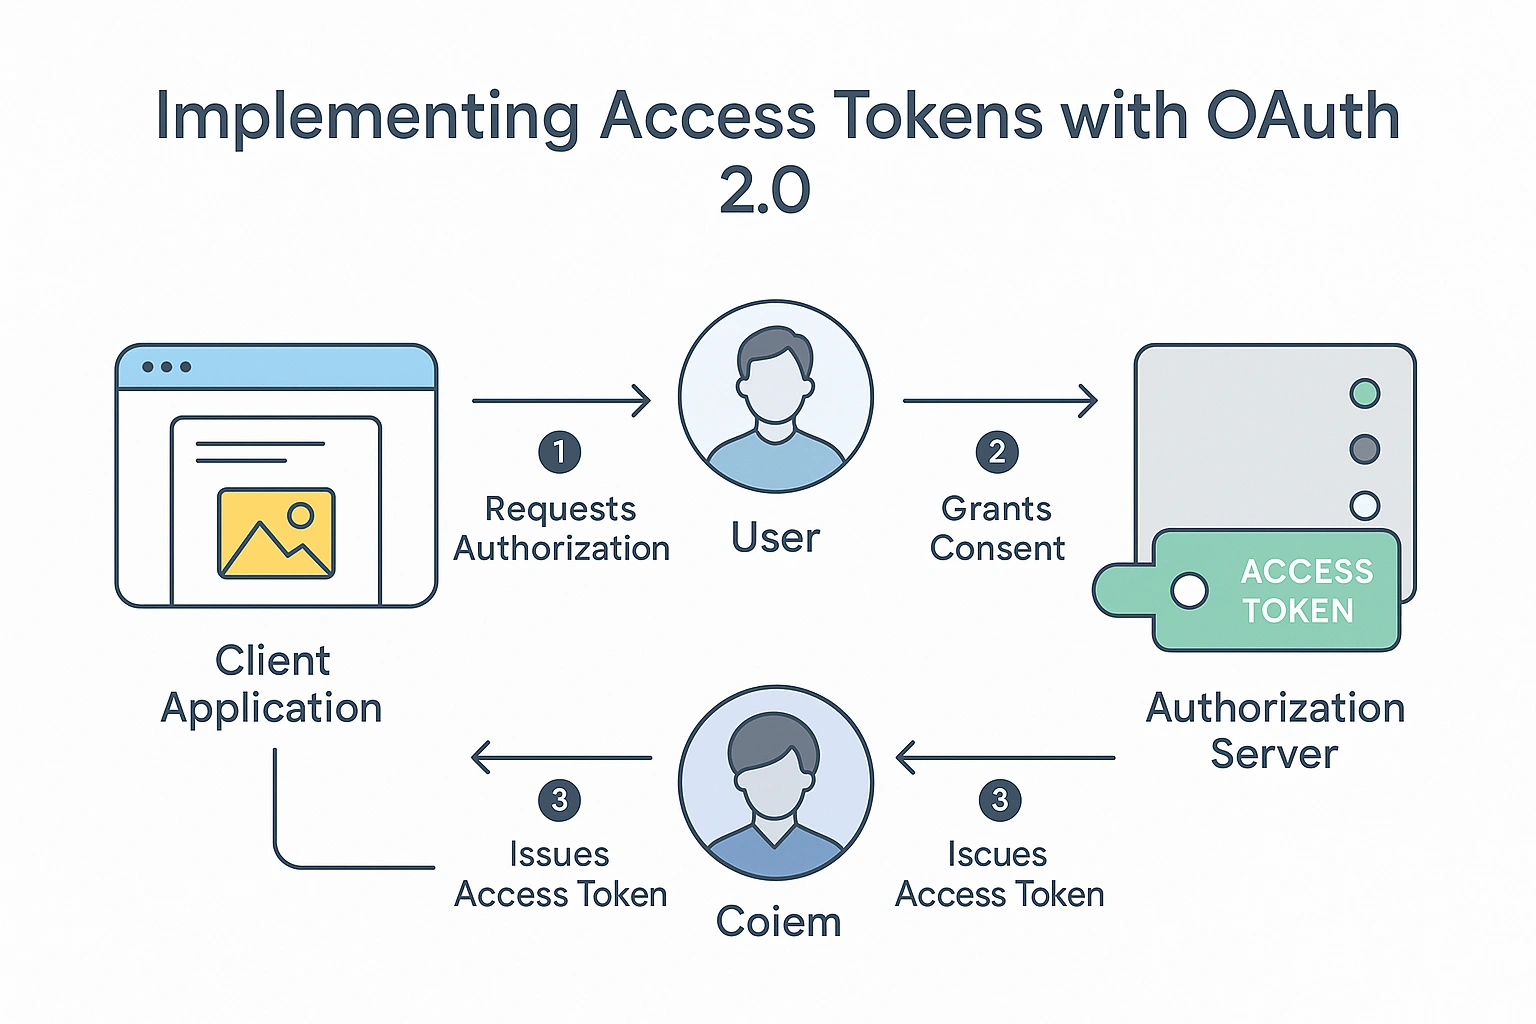
OAuth 2.0 is de gangbare standaard voor het beveiligen van API-toegang, en toegangstokens staan daarbij centraal. In plaats van dat een gebruiker bij elke applicatie zijn wachtwoord moet invoeren, geeft OAuth 2.0 een toegangstoken uit dat de toestemming van de gebruiker voor de applicatie vertegenwoordigt om namens hem te handelen.
De OAuth-flow begint doorgaans wanneer een clientapplicatie autorisatie aanvraagt. De gebruiker meldt zich aan bij de authenticatieprovider (bijvoorbeeld Google, Facebook of het eigen identiteitssysteem van een bedrijf) en geeft zijn toestemming. Na goedkeuring geeft de server een toegangstoken uit, soms samen met een refresh token, aan de clientapplicatie.
Er zijn meerdere OAuth 2.0-granttypen, die elk geschikt zijn voor andere toepassingen:
Authorization Code Grant: ideaal voor web- en mobiele applicaties waarbij tokens veilig aan de serverzijde worden uitgewisseld.
Client Credentials Grant: voor machine-naar-machinecommunicatie zonder gebruikersinteractie.
Implicit Grant: historisch gebruikt voor browsergebaseerde apps zonder backend, tegenwoordig verouderd.
Device Code Grant: nuttig voor apparaten zonder browser, bijvoorbeeld smart-tv’s.
OAuth 2.0 ondersteunt bovendien scopes, die beperken waartoe het toegangstoken gerechtigd is. Een scope read:user staat bijvoorbeeld toe gebruikersgegevens te lezen, maar niet te wijzigen. Dit principe van minimale rechten verhoogt de beveiliging aanzienlijk.
Door OAuth 2.0 te combineren met best practices zoals kortlevende tokens, versleuteld transport en gedetailleerde rechtenverlening kunnen ontwikkelaars veilige, schaalbare en gebruiksvriendelijke systemen bouwen die platform- en apparaatoverschrijdend werken.
Toegangstokens vormen de basis van tal van digitale diensten, van alledaagse consumentenapps tot kritieke bedrijfsplatforms.
Social media: tokens stellen apps van derden in staat updates te plaatsen, profielgegevens op te halen of betrokkenheid te analyseren, zonder dat de gebruiker zijn wachtwoord hoeft prijs te geven. API’s zoals de Facebook Graph API en de Twitter API gebruiken tokens voor veilige, gedetailleerde toegang.
Betalingsverwerking: diensten zoals Stripe of PayPal gebruiken tokens om te garanderen dat gevoelige kaartgegevens nooit via de servers van de handelaar lopen. Tokens vertegenwoordigen in plaats daarvan veilig een transactiesessie.
E-commerce: tokens maken integratie mogelijk tussen webshops, voorraadsystemen en marketingautomatiseringstools. Een Shopify-app kan bijvoorbeeld met toegangstokens de voorraad in realtime bijwerken, zonder dat gebruikers opnieuw hoeven in te loggen.
Gezondheidszorg: tokens beveiligen de toegang tot gevoelige patiëntgegevens onder HIPAA-conforme regels. API’s kunnen strikte scopelimieten afdwingen, zodat een app labgegevens mag tonen maar geen medische dossiers mag bewerken.
IoT-systemen: tokens authenticeren slimme apparaten bij cloudplatforms. Of het nu om thermostaten of fabrieksrobots gaat: alleen geautoriseerde apparaten en gebruikers krijgen toegang tot het systeem.
Toegangstokens zijn dus niet alleen een technisch detail: ze maken moderne, onderling verbonden diensten mogelijk. Zonder tokens zouden digitale ervaringen meer gefragmenteerd en aanzienlijk onveiliger zijn.
Hoewel toegangstokens de API-authenticatie vereenvoudigen, brengen ze uitdagingen met zich mee die beveiliging, performance en gebruiksgemak kunnen beïnvloeden:
Tokendiefstal: als een aanvaller een token in handen krijgt, kan hij de bijbehorende resources benaderen. Maatregelen zoals HTTPS, kortlevende tokens en veilige opslag verkleinen dit risico.
Problemen met verlooptijd: verlopen tokens kunnen diensten onderbreken als refresh tokens niet correct zijn geïmplementeerd. Ontwikkelaars moeten zorgen voor een naadloze tokenvernieuwing, zodat gebruikers een soepele ervaring houden.
Tokenintrekking: niet alle systemen staan het onmiddellijk intrekken van tokens toe. Een intrekkings-endpoint is essentieel om snel op beveiligingsincidenten te kunnen reageren.
Token-bloat bij JWT’s: JWT’s zijn krachtig, maar te veel gegevens in de payload kunnen de performance aantasten, vooral als tokens bij elk verzoek worden meegestuurd. Lichte payloads zijn cruciaal.
Foutief scopebeheer: te brede scopes verhogen het beveiligingsrisico, terwijl te restrictieve scopes gebruikers frustreren. Afhankelijk van de toepassing moet een evenwichtige maat worden gevonden.
Cross-Origin Requests (CORS): bij API-toegang vanuit browsers kunnen onjuiste CORS-instellingen legitieme verzoeken blokkeren of beveiligingslekken openen.
Met vooruitziende planning en de implementatie van robuuste oplossingen kunnen bedrijven ervoor zorgen dat hun access-tokenstrategie zowel beveiligings- als performancedoelen ondersteunt.
Naarmate de technologie zich verder ontwikkelt, zullen toegangstokens zich aanpassen aan nieuwe eisen op het gebied van beveiliging en integratie:
Zero-trustarchitecturen winnen aan belang en vereisen dat elk toegangsverzoek opnieuw wordt gevalideerd. In dergelijke omgevingen kunnen tokens korter leven en fijner gegranuleerd zijn dan ooit.
Gedecentraliseerde identiteitssystemen (DID) komen op, waarbij tokens kunnen worden uitgegeven door blockchaingebaseerde identiteitsproviders. Dit maakt privacyvriendelijkere authenticatie zonder centrale gegevensopslag mogelijk.
AI-gestuurde beveiligingsmonitoring kan tokengebruikspatronen analyseren en afwijkingen automatisch herkennen, bijvoorbeeld tokens die binnen enkele seconden vanaf meerdere locaties worden gebruikt.
De groei van IoT vereist ultralichte, energiezuinige tokensystemen die toch een hoge beveiliging bieden.
Kortom: het basisprincipe van een toegangstoken, gecontroleerde toegang, blijft bestaan, maar de manier waarop tokens worden uitgegeven, gevalideerd en gemonitord blijft zich voortdurend ontwikkelen. Organisaties die deze trends bijhouden, waarborgen beveiliging en concurrentievoordeel in een steeds meer verbonden digitale wereld.
Een toegangstoken is slechts zo veilig als de werkwijzen rond het aanmaken, opslaan en verzenden ervan. Omdat tokens als digitale sleutels werken, kan het verlies of onderscheppen ervan even schadelijk zijn als het fysiek overhandigen van een sleutel aan een indringer.
Een van de belangrijkste beveiligingsprincipes is het gebruik van HTTPS voor alle API-communicatie. Zonder versleuteling kunnen tokens via het netwerk worden onderschept (man-in-the-middle-aanvallen). TLS zorgt ervoor dat het token tijdens de overdracht vertrouwelijk blijft.
De verlooptijd van tokens is een ander kritiek beveiligingskenmerk. Kortlevende tokens verkleinen het tijdvenster voor aanvallers. Voor langlopende sessies moeten in plaats daarvan refresh tokens worden gebruikt, in plaats van onbeperkt geldige toegangstokens uit te geven. Op die manier wordt een gestolen token snel waardeloos.
Veilige opslag is even belangrijk. In browseromgevingen moeten tokens worden opgeslagen in HTTP-only-cookies in plaats van in localStorage, om de blootstelling aan cross-site-scripting (XSS)-aanvallen te verkleinen. In serverapplicaties moeten tokens worden bewaard in versleutelde databases of veilige key vaults.
Het beperken van rechten zorgt ervoor dat tokens alleen de rechten hebben die ze werkelijk nodig hebben. Dit principe van minimale rechten beperkt mogelijke schade als een token wordt gecompromitteerd. Een token dat alleen klantbestellingen kan lezen, mag bijvoorbeeld niet de bevoegdheid hebben ze te verwijderen.
Tot slot moeten organisaties het gebruik van tokens monitoren via logging en anomaliedetectie. Plotselinge pieken in API-aanroepen of verzoeken van ongebruikelijke IP-adressen kunnen op misbruik wijzen. Proactieve monitoring maakt snelle tokenintrekking mogelijk voordat grotere schade ontstaat.
Hoewel toegangstokens, API-keys en sessiecookies allemaal dienen voor authenticatie en autorisatie, vervullen ze verschillende doelen en hebben ze verschillende sterke punten.
API-keys zijn statische identificatiemiddelen die vaak eerder aan de applicatie dan aan de gebruiker zijn gekoppeld. Ze zijn eenvoudig te implementeren, maar minder veilig als ze openbaar worden, omdat ze doorgaans niet verlopen. API-keys zijn geschikt voor communicatie aan de serverzijde in omgevingen met een laag risico, maar minder geschikt voor scenario’s met gevoelige gebruikersgegevens.
Toegangstokens zijn daarentegen dynamisch en kortlevend. Ze worden vaak na de authenticatie uitgegeven en bevatten specifieke scopes, waardoor ze ideaal zijn voor gedetailleerde toegangscontrole. Ze laten zich naadloos integreren in moderne protocollen zoals OAuth 2.0 en OpenID Connect.
Sessiecookies worden veel gebruikt in traditionele webapplicaties. Ze slaan een sessie-ID op, waarmee de server de status van de gebruiker opvraagt. Hoewel cookies praktisch zijn, vereisen ze zorgvuldige omgang om Cross-Site Request Forgery (CSRF)- en XSS-aanvallen te voorkomen.
In moderne, API-gestuurde architecturen bieden toegangstokens de meest flexibele en veiligste aanpak, vooral voor mobiele apps en single-pageapplicaties waarbij serverbasis-sessies onpraktisch zijn. Veel systemen gebruiken echter een combinatie: een webapplicatie kan bijvoorbeeld cookies inzetten voor browsersessies en toegangstokens voor authenticatie in mobiele apps.
Hoewel beveiliging vaak het eerste onderwerp is in discussies over toegangstokens, is de ontwikkelaarservaring even belangrijk. API’s moeten eenvoudig te integreren zijn, en toegangstokens kunnen dat proces vereenvoudigen.
In plaats van bij elk verzoek complexe gebruikersauthenticatie af te handelen, kunnen ontwikkelaars vertrouwen op een eenmaal uitgegeven token totdat het verloopt. Dat vermindert herhalende code, versnelt de ontwikkeling en beperkt fouten bij de authenticatie.
Toegangstokens standaardiseren ook de authenticatie over verschillende diensten heen. Een ontwikkelaar die meerdere API’s integreert, bijvoorbeeld een betaalgateway, een CRM en een analyseplatform, kan voor alle dezelfde tokengebaseerde werkwijzen gebruiken, wat de onboarding versnelt.
Met JSON Web Tokens (JWT’s) kunnen tokens ook claims bevatten (zoals gebruikersrollen of abonnementsniveaus), zodat ontwikkelaars autorisatielogica kunnen implementeren zonder extra API-aanroepen om gebruikersgegevens op te vragen. Dat verbetert niet alleen de efficiëntie, maar vermindert ook de latency.
Vanuit testperspectief maken tokens het eenvoudig om verschillende gebruikersrollen en rechten te simuleren door tokens met verschillende scopes te genereren. Dit is vooral nuttig in staging-omgevingen, waar ontwikkelaars realistische scenario’s moeten nabootsen zonder productiesystemen te beïnvloeden.
Uiteindelijk slaan toegangstokens de brug tussen sterke beveiliging en ontwikkelaarsvriendelijke API’s en maken ze innovatie mogelijk zonder de veiligheid in gevaar te brengen.
De flexibiliteit van Shopware maakt integratie met een groot aantal automatiseringstools mogelijk, waardoor bedrijven processen kunnen optimaliseren, handmatig werk kunnen verminderen en de operationele efficiëntie kunnen verbeteren. Populaire oplossingen zoals de Pipedream Shopware-integratie, Tray.io Shopware-integratie en Parabola Shopware-integratie bieden no-code- en low-code-benaderingen om Shopware met apps van derden te verbinden. Geavanceerde opties zoals Shopware Integromat-automatisering, Shopware Airtable-automatisering en Shopware met Hugging Face maken zowel gestructureerde data-workflows als AI-gestuurde functies mogelijk.
Voor AI-gestuurde personalisatie en intelligente e-commerce bieden integraties zoals Shopware met OpenAI, Shopware LangChain-automatisering, Shopware met AutoGPT en Shopware met ChatGPT geavanceerde mogelijkheden op het gebied van natuurlijke taal en besluitvorming. Bedrijven kunnen ook de Shopware GPT-integratie gebruiken voor AI-assistenten op maat, evenals Shopware Python-automatisering of Shopware JavaScript-automatisering voor individueel geprogrammeerde workflows.
Wanneer snelheid en efficiëntie cruciaal zijn, zorgen Shopware AI-tools, Shopware API-automatiseringstools en Shopware webhook-automatisering voor gegevensuitwisseling in realtime. Bedrijven kunnen low-code-tools voor Shopware of no-code-automatisering voor Shopware gebruiken om snelle wijzigingen door te voeren zonder uitgebreide ontwikkelcycli, waardoor workflowautomatisering in Shopware toegankelijk wordt voor zowel technische als niet-technische teams.
Naast basisintegraties ondersteunt Shopware een robuust ecosysteem van AI-orkestratietools en geavanceerde workflowbuilders. Bedrijven kunnen Shopware met Retool, Shopware met Node-RED, Shopware met Prefect, Shopware met Temporal en Shopware met Apache Airflow gebruiken voor complex datapijplijnbeheer. Automatiseringsplatforms voor het bedrijfsleven zoals Shopware met Microsoft Power Automate, Shopware met Google Cloud Workflows en Shopware met AWS Step Functions maken naadloze coördinatie tussen systemen mogelijk.
Voor procesgerichte omgevingen bieden Shopware met Automation Anywhere, Shopware met UIPath en Shopware met IBM Watson Orchestrate robotgestuurde procesautomatisering (RPA) en intelligente taakafhandeling. Daarmee positioneert Shopware zich als een Shopware-automatiseringsplatform dat Shopware-gebeurtenisgestuurde workflows en Shopware workflowbuildertools kan verwerken, zowel voor synchrone als voor Shopware-achtergrondtaakautomatisering.
AI-gestuurde Shopware-algoritmen voor asynchrone verwerking zorgen voor schaalbare performance onder hoge belasting, terwijl een Shopware AI-integratieplatform innovatie ondersteunt met een composable automatiseringsaanpak voor Shopware. Datagedreven bedrijven profiteren van Shopware datapijplijntools en een complete Shopware procesautomatiseringsstack, waardoor elk onderdeel van het bedrijf, van voorraadupdates tot marketingcampagnes, efficiënt wordt verbonden en geoptimaliseerd.
In de snelle digitale economie van vandaag hangt het verschil tussen succes en mislukking vaak af van hoe goed een bedrijf zich kan aanpassen, opschalen en innoveren. Moderne e-commerceplatforms bieden enorme flexibiliteit, maar zonder de juiste aanpak voor integratie, automatisering en gegevensstroom kunnen zelfs functierijke systemen hun potentieel niet benutten. De sleutel is een goed georkestreerd ecosysteem waarin processen naadloos samenwerken, beslissingen nauwkeurig worden genomen en klantervaringen constant uitmuntend zijn.
Dit niveau van efficiëntie ontstaat niet toevallig: het vereist zowel visie als uitvoering. Bedrijven moeten bereid zijn verder te kijken dan traditionele opstellingen, geavanceerde automatiseringsfuncties te benutten en de tools in te zetten die het best aansluiten bij hun operationele eisen. Wanneer systemen moeiteloos communiceren, repetitieve taken verdwijnen en inzichten in realtime bruikbaar worden, kunnen bedrijven hun focus richten op strategische groei, innovatie en relatieopbouw.
Technologie alleen is echter niet voldoende. Succes hangt ook af van een betrouwbare partner die niet alleen de tools begrijpt, maar ook de bedrijfsdoelen erachter. Hier wordt een team als solution25 van onschatbare waarde. Hun expertise overbrugt de kloof tussen complexe technische mogelijkheden en praktische bedrijfsresultaten en zorgt ervoor dat elke implementatie meetbaar voordeel oplevert. Door bedrijven van de planning tot de uitvoering te begeleiden, helpen ze schaalbare, toekomstbestendige systemen te creëren die echt werken.
Naarmate de eisen in de digitale handel zich verder ontwikkelen, blijft het vermogen om zich snel aan te passen de beslissende factor voor succes op lange termijn. Organisaties die vandaag investeren in goed gestructureerde integraties en automatisering, positioneren zich om morgen voorop te lopen. Met de juiste strategie, de juiste tools en de juiste partner is operationele excellentie niet alleen mogelijk: ze is onvermijdelijk.
