Z tą płynną łącznością wiąże się jednak duże wyzwanie: bezpieczeństwo. Jak zagwarantować, że do wrażliwych danych i określonych działań mają dostęp wyłącznie właściwe osoby, aplikacje lub systemy? Tu do gry wchodzą tokeny dostępu, cisi bohaterowie sukcesu API.
Token dostępu to w gruncie rzeczy cyfrowy identyfikator: unikalny, ograniczony w czasie ciąg znaków, który potwierdza tożsamość wysyłającego żądanie oraz jego uprawnienia. Gdy klient (np. aplikacja mobilna lub usługa internetowa) chce komunikować się z API, musi przedstawić ważny token. Bez niego API odmówi dostępu lub odpowiedzi.
Ten mechanizm blokuje nieautoryzowane żądania, chroni dane użytkowników i zapewnia, że zasoby API są dostępne wyłącznie dla uprawnionych użytkowników lub systemów.
W skrócie: tokeny dostępu nie tylko dają dostęp, ale dają dostęp kontrolowany. Określają, kto może co zrobić i przez jaki czas. Prawidłowo wdrożone stanowią fundament bezpiecznej komunikacji API: umożliwiają innowacje bez narażania bezpieczeństwa danych.
solution25 pomaga firmom wdrażać bezpieczne strategie zarządzania tokenami dostępu, które chronią API i jednocześnie zapewniają płynną, niezawodną komunikację między systemami. Dzięki rozwiązaniom szytym na miarę wzmacniamy bezpieczeństwo danych i wspieramy skuteczne API poprzez kontrolowane i skalowalne zarządzanie dostępem.
Korzystanie z tokena dostępu zaczyna się od uwierzytelnienia. Zanim token zostanie wydany, użytkownik lub aplikacja musi potwierdzić swoją tożsamość, często za pomocą danych logowania, klucza API lub bardziej zaawansowanych metod, takich jak autoryzacja OAuth. Po pomyślnej weryfikacji serwer uwierzytelniający generuje token dostępu i przekazuje go klientowi.
Token jest następnie przesyłany z każdym żądaniem API, najczęściej w nagłówku HTTP. API sprawdza ważność tokena, datę wygaśnięcia i powiązane uprawnienia. Jeśli wszystkie kontrole wypadną pomyślnie, API przetwarza żądanie i zwraca odpowiedź.
Jeśli token jest nieprawidłowy lub wygasł, API odmawia dostępu i może zażądać ponownego uwierzytelnienia.
Tokeny mogą być krótkotrwałe (co zwiększa bezpieczeństwo dzięki krótszemu czasowi ekspozycji) lub ważne dłużej (co ogranicza częstotliwość ponownych logowań). W wielu systemach krótkotrwałe tokeny łączy się z tokenami odświeżającymi (refresh tokens), które pozwalają uzyskać nowy token dostępu bez ponownego logowania użytkownika.
Wymuszając komunikację opartą na tokenach, API utrzymują rygorystyczne zasady bezpieczeństwa, a jednocześnie umożliwiają płynne i wydajne interakcje. Ta równowaga między dostępnością a bezpieczeństwem czyni tokeny dostępu jednym z filarów skutecznego API.
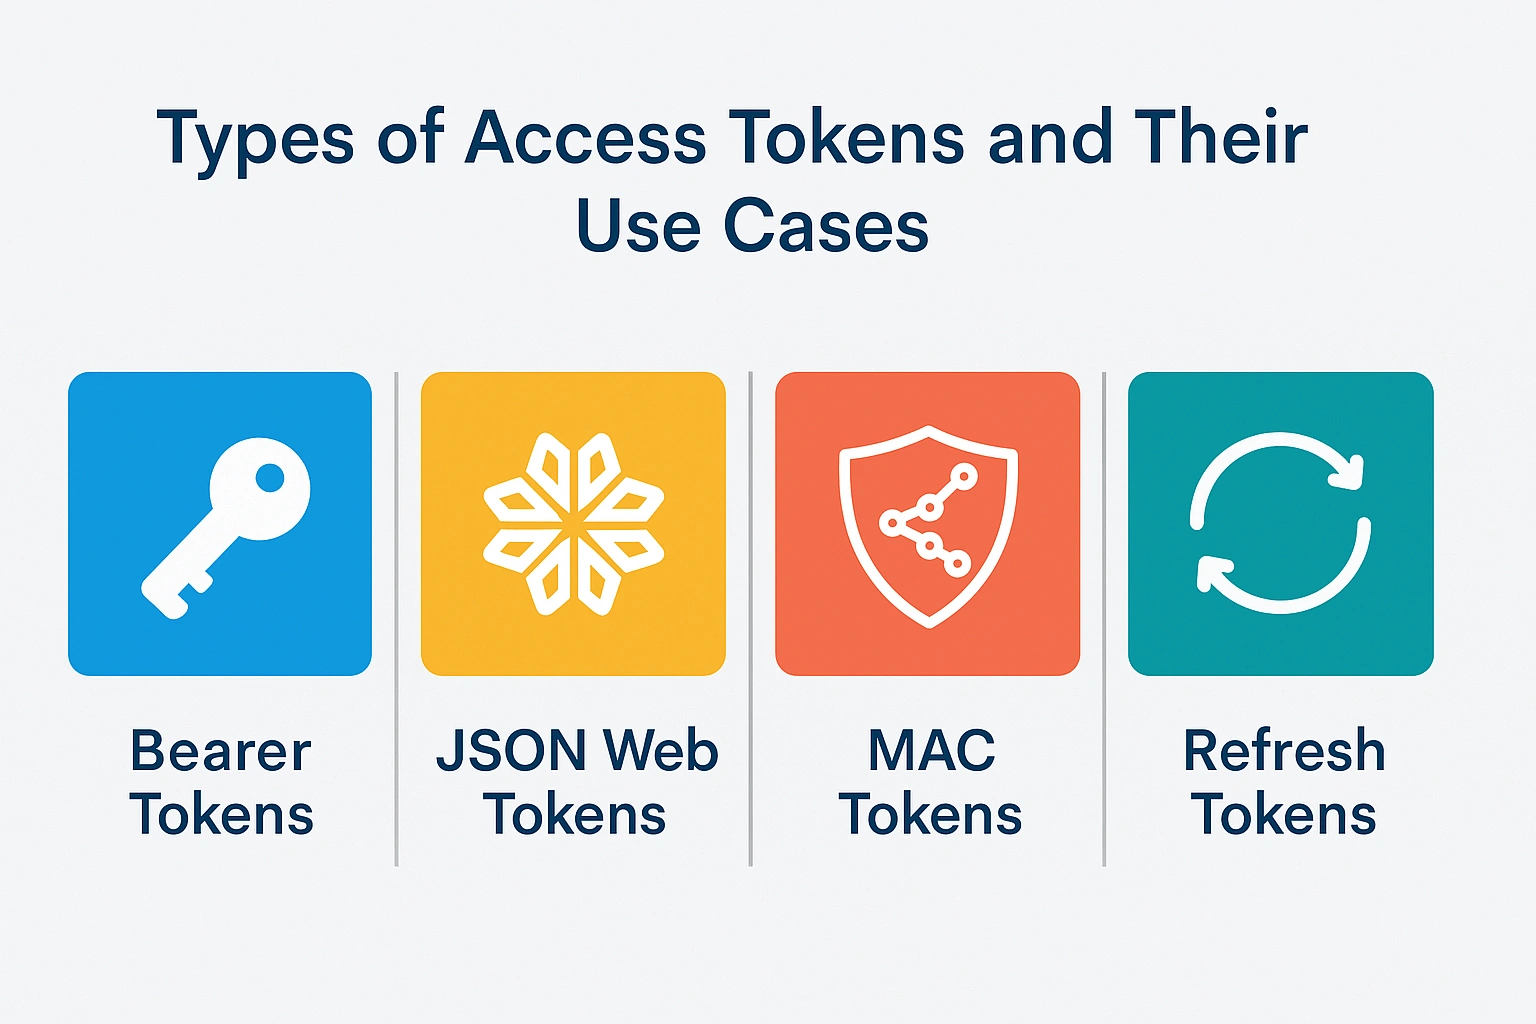
Tokeny dostępu występują w różnych formatach, które w zależności od architektury, wymagań bezpieczeństwa i potrzeb integracyjnych API pełnią różne funkcje. Znajomość tych typów pomaga programistom i firmom wybrać właściwą metodę dla swoich systemów.
1. Tokeny typu Bearer
Tokeny Bearer to najczęściej stosowany rodzaj tokenów we współczesnych API. Są łatwe we wdrożeniu i użyciu, zwykle przesyła się je w nagłówku HTTP w postaci:
Authorization: Bearer {access_token}
Jeśli token jest ważny, dostęp zostaje przyznany bez dodatkowej weryfikacji. Ze względu na tę prostotę tokeny Bearer wymagają jednak bezpiecznego protokołu transmisji, takiego jak HTTPS, ponieważ każdy, kto posiada token, może z niego skorzystać.
2. JSON Web Tokens (JWT)
JWT stały się popularnym wyborem, ponieważ są samowystarczalne. JWT to zwarty, bezpieczny dla adresów URL token, który zawiera zakodowane dane JSON o użytkowniku i jego uprawnieniach oraz podpis cyfrowy chroniący przed manipulacją. API mogą weryfikować JWT bez każdorazowego kontaktu z serwerem uwierzytelniającym, co poprawia wydajność. JWT są często stosowane w dużych, rozproszonych systemach, w których liczy się efektywność.
3. Tokeny MAC
Tokeny MAC (Message Authentication Code) idą o krok dalej, ponieważ wymagają kryptograficznego podpisywania żądań. Dzięki temu sprawdzana jest nie tylko ważność tokena, ale także to, czy samo żądanie nie zostało zmienione po drodze. Tokeny MAC są bezpieczniejsze, ale trudniejsze we wdrożeniu i stosowane rzadziej; specyfikacja MAC dla OAuth 2.0 nie wyszła poza etap projektu.
4. Tokeny odświeżające (refresh tokens)
Tokeny odświeżające nie służą bezpośrednio do uzyskiwania dostępu do zasobów. Pozwalają natomiast pobrać nowe tokeny dostępu, gdy stare wygasną. Takie podejście ogranicza ryzyko i jednocześnie zapewnia wygodę użytkownikom. Tokeny odświeżające są zazwyczaj długotrwałe, ale muszą być bezpiecznie przechowywane.
Przykłady zastosowań
API e-commerce: JWT zapewniają szybką i bezpieczną weryfikację sesji klientów.
Bramki płatności: tokeny Bearer w połączeniu z HTTPS upraszczają obsługę transakcji.
Integracje AI: tokeny MAC gwarantują integralność żądań przy wrażliwych danych przetwarzanych przez AI.
Aplikacje mobilne: tokeny odświeżające utrzymują stan zalogowania bez wielokrotnego ujawniania danych logowania.
Wybór właściwego typu tokena to decyzja nie tylko techniczna, ale i strategiczna, która może znacząco wpłynąć na wydajność, bezpieczeństwo i skalowalność.
Dobre praktyki bezpieczeństwa w zarządzaniu tokenami dostępu
Tokeny dostępu dają dużą władzę, a z dużą władzą wiąże się duża odpowiedzialność. Źle zabezpieczony token może stać się bezpośrednią furtką do wrażliwych systemów, dlatego bezpieczeństwo tokenów ma najwyższy priorytet na platformach opartych na API.
1. Wszędzie używać HTTPS
Tokeny mogą być przesyłane wyłącznie bezpiecznymi kanałami. Nawet najsilniejszy token może zostać przejęty, jeśli zostanie wysłany przez nieszyfrowany HTTP.
2. Ustalić rozsądny czas ważności
Krótkotrwałe tokeny zmniejszają okno możliwego nadużycia. Dla większego bezpieczeństwa warto łączyć je z tokenami odświeżającymi, aby zachować wygodę użytkowników.
3. Bezpiecznie przechowywać tokeny
Po stronie klienta tokenów nigdy nie należy zapisywać w niezabezpieczonych miejscach, takich jak nieszyfrowany localStorage w przeglądarce. Aplikacje mobilne i desktopowe powinny korzystać z bezpiecznych mechanizmów przechowywania danych udostępnianych przez system operacyjny.
4. Wdrożyć unieważnianie tokenów
Solidny system powinien umożliwiać natychmiastowe unieważnienie przejętych tokenów. Endpointy do unieważniania (revocation) pozwalają zespołom bezpieczeństwa reagować na podejrzaną aktywność bez czekania na naturalne wygaśnięcie tokena.
5. Ograniczać uprawnienia (scope’y)
Tokeny powinny dawać wyłącznie minimalne uprawnienia potrzebne do danego zadania. Zasada najmniejszych uprawnień (least privilege) ogranicza potencjalne szkody w razie wycieku tokena.
6. Monitorować użycie tokenów
Ciągłe monitorowanie wywołań API pozwala wykryć nietypowe wzorce, np. żądania z nietypowych regionów, i podjąć działania zapobiegawcze.
7. Unikać długotrwałych tokenów Bearer
Tokeny Bearer są szczególnie narażone, ponieważ posiadanie oznacza dostęp. Skrócenie ich ważności minimalizuje ryzyko.
Dobre praktyki bezpieczeństwa sprawiają, że tokeny dostępu pozostają narzędziem bezpiecznej komunikacji, a nie same stają się zagrożeniem. Łącząc solidne zabezpieczenia techniczne z proaktywnym monitorowaniem, organizacje mogą budować zaufanie do swojego ekosystemu API i zapobiegać kosztownym naruszeniom bezpieczeństwa. Jeśli tokeny dają dostęp do danych osobowych klientów, do ochrony należy podchodzić także z perspektywy RODO; organem nadzorczym w Polsce jest Prezes Urzędu Ochrony Danych Osobowych (UODO).
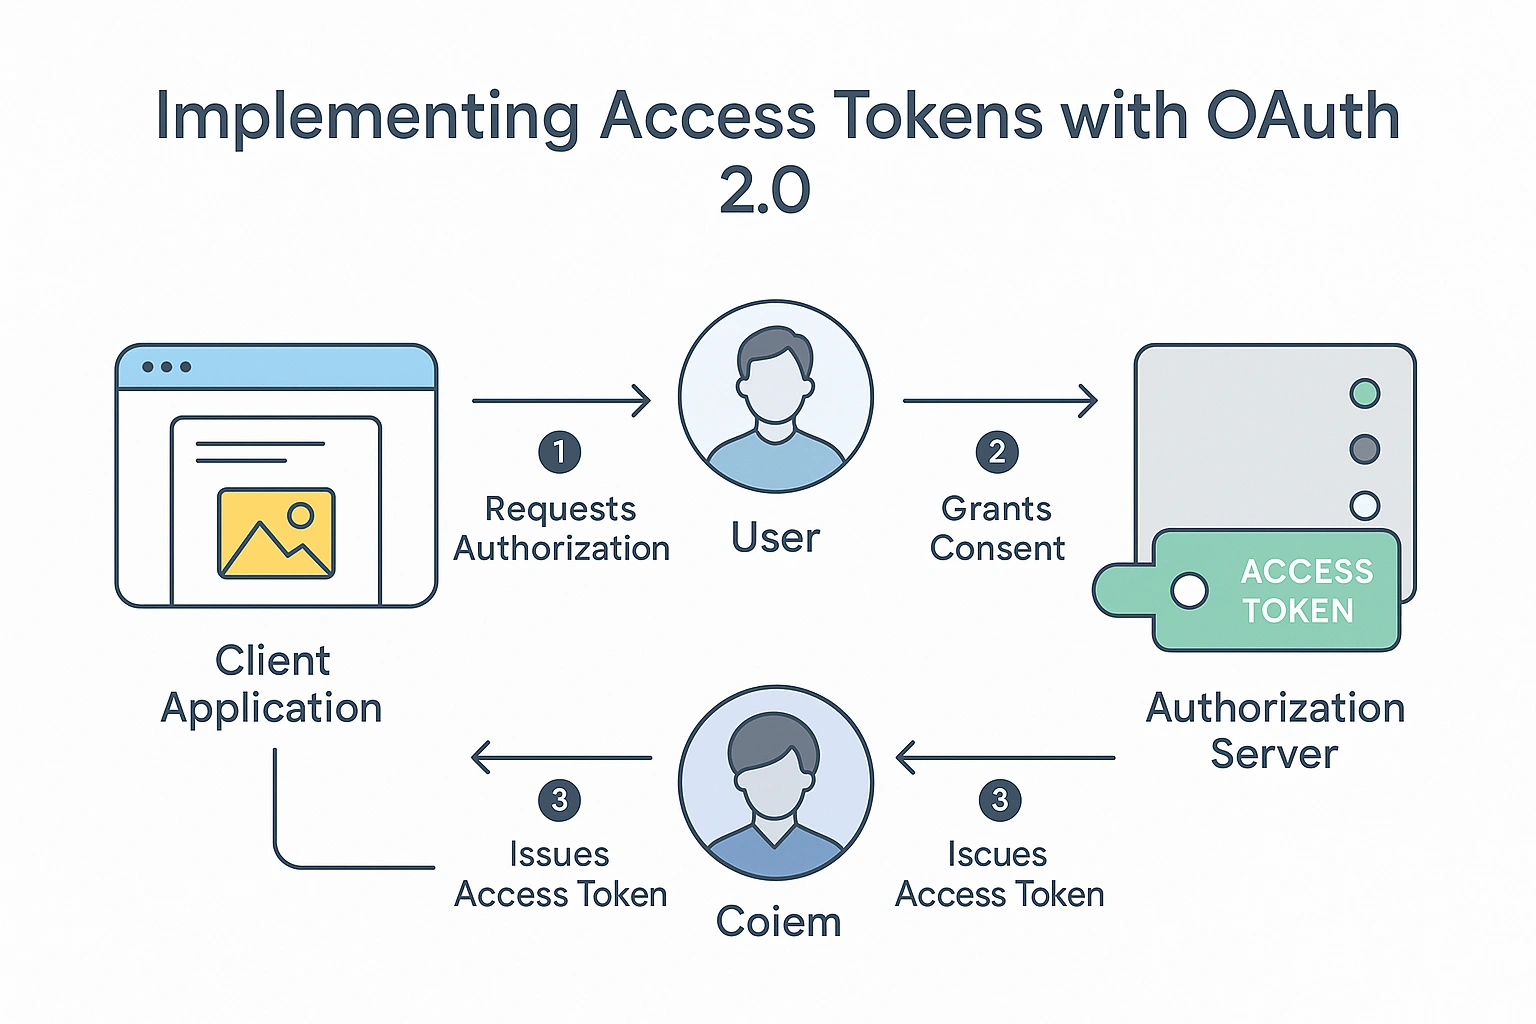
OAuth 2.0 to branżowy standard zabezpieczania dostępu do API, a tokeny dostępu są w nim kluczowym elementem. Zamiast wpisywać hasło w każdej aplikacji, użytkownik otrzymuje dzięki OAuth 2.0 token dostępu, który reprezentuje jego zgodę na to, by aplikacja działała w jego imieniu.
Przepływ OAuth zaczyna się zazwyczaj, gdy aplikacja kliencka prosi o autoryzację. Użytkownik loguje się u dostawcy tożsamości (np. Google, Facebook lub we własnym systemie tożsamości firmy) i udziela zgody. Po zatwierdzeniu serwer wydaje aplikacji klienckiej token dostępu, czasem razem z tokenem odświeżającym.
Istnieje kilka typów grantów OAuth 2.0, dopasowanych do różnych zastosowań:
Authorization Code Grant: idealny dla aplikacji webowych i mobilnych, w których tokeny są bezpiecznie wymieniane po stronie serwera.
Client Credentials Grant: do komunikacji maszyna–maszyna bez udziału użytkownika.
Implicit Grant: dawniej używany w aplikacjach przeglądarkowych bez backendu, dziś uznawany za przestarzały.
Device Code Grant: przydatny dla urządzeń bez przeglądarki, np. telewizorów smart.
OAuth 2.0 obsługuje także scope’y, które ograniczają zakres uprawnień tokena. Scope read:user pozwala na przykład odczytywać dane użytkownika, ale nie zmieniać ich. Ta zasada najmniejszych uprawnień znacząco podnosi bezpieczeństwo.
Shopware 6 korzysta z OAuth 2.0 w Admin API: integracje pobierają token przez endpoint /api/oauth/token w grancie client_credentials (identyfikator klucza dostępu i klucz tajny integracji), a użytkownicy panelu w grancie password z tokenem odświeżającym. Token dostępu ma postać JWT i domyślnie jest ważny 10 minut. Store API działa inaczej: sklep identyfikuje kanał sprzedaży kluczem sw-access-key, a kontekst klienta tokenem sw-context-token.
Łącząc OAuth 2.0 z dobrymi praktykami, takimi jak krótkotrwałe tokeny, szyfrowana transmisja i precyzyjne nadawanie uprawnień, programiści mogą tworzyć bezpieczne, skalowalne i przyjazne systemy działające na różnych platformach i urządzeniach.
Tokeny dostępu napędzają ogromną liczbę usług cyfrowych, od codziennych aplikacji konsumenckich po krytyczne platformy firmowe.
Media społecznościowe: tokeny pozwalają aplikacjom zewnętrznym publikować aktualizacje, pobierać dane profilu lub analizować zaangażowanie bez ujawniania hasła użytkownika. API takie jak Graph API Meta (Facebook) czy API X (dawniej Twitter) korzystają z tokenów, aby zapewnić bezpieczny i precyzyjny dostęp.
Obsługa płatności: usługi takie jak Stripe czy PayPal używają tokenów, aby wrażliwe dane kart nigdy nie przechodziły przez serwery sprzedawcy. Zamiast tego tokeny bezpiecznie reprezentują sesję transakcji.
E-commerce: tokeny umożliwiają integrację między sklepami, systemami magazynowymi i narzędziami do automatyzacji marketingu. Aplikacja Shopify może na przykład za pomocą tokena dostępu aktualizować stany magazynowe w czasie rzeczywistym, bez ponownego logowania użytkownika. Podobnie polskie sklepy łączą Shopware z API przewoźników: InPost ShipX uwierzytelnia żądania tokenem przesyłanym w nagłówku Authorization.
Ochrona zdrowia: tokeny zabezpieczają dostęp do wrażliwych danych pacjentów zgodnie z wymogami ochrony danych (w USA HIPAA, w UE m.in. RODO). API mogą narzucać ścisłe ograniczenia scope’ów, dzięki czemu aplikacja może wyświetlać wyniki badań, ale nie może edytować dokumentacji medycznej.
Systemy IoT: tokeny uwierzytelniają inteligentne urządzenia na platformach chmurowych. Czy to termostaty, czy roboty przemysłowe: dostęp do systemu uzyskują wyłącznie autoryzowane urządzenia i użytkownicy.
Tokeny dostępu nie są więc jedynie szczegółem technicznym. To one umożliwiają nowoczesne, połączone usługi. Bez nich doświadczenia cyfrowe byłyby bardziej rozproszone i znacznie mniej bezpieczne.
Choć tokeny dostępu upraszczają uwierzytelnianie w API, niosą ze sobą wyzwania, które mogą wpływać na bezpieczeństwo, wydajność i wygodę użytkowników:
Kradzież tokena: jeśli atakujący przejmie token, uzyska dostęp do powiązanych zasobów. Ryzyko ograniczają HTTPS, krótkotrwałe tokeny i bezpieczne przechowywanie.
Problemy z wygasaniem tokenów: wygasłe tokeny mogą przerwać działanie usług, jeśli tokeny odświeżające nie zostały poprawnie wdrożone. Programiści powinni zapewnić płynne odnawianie tokenów, aby użytkownicy nie odczuli przerw.
Unieważnianie tokenów: nie wszystkie systemy pozwalają na natychmiastowe wycofanie tokenów. Endpoint do unieważniania jest kluczowy, by szybko reagować na incydenty bezpieczeństwa.
Rozrost JWT: JWT mają duże możliwości, ale zbyt wiele danych w payloadzie może obniżyć wydajność, zwłaszcza gdy token jest wysyłany z każdym żądaniem. Kluczowe są lekkie payloady.
Niewłaściwe zarządzanie scope’ami: zbyt szerokie scope’y zwiększają ryzyko, a zbyt restrykcyjne frustrują użytkowników. Właściwą równowagę trzeba dobrać do konkretnego zastosowania.
Żądania cross-origin (CORS): przy dostępie do API z przeglądarki błędne ustawienia CORS mogą blokować prawidłowe żądania lub otwierać luki bezpieczeństwa.
Dzięki przemyślanemu planowaniu i solidnym rozwiązaniom firmy mogą zadbać o to, by ich strategia tokenów dostępu wspierała zarówno cele bezpieczeństwa, jak i wydajności.
Wraz z rozwojem technologii tokeny dostępu będą dostosowywać się do nowych wymagań bezpieczeństwa i integracji:
Architektury Zero Trust zyskują na znaczeniu i wymagają ponownej weryfikacji każdego żądania dostępu. W takich środowiskach tokeny mogą być jeszcze krótkotrwalsze i bardziej szczegółowe niż dotąd.
Powstają zdecentralizowane systemy tożsamości (DID), w których tokeny mogłyby być wydawane przez dostawców tożsamości opartych na blockchainie. Umożliwia to uwierzytelnianie bardziej przyjazne prywatności, bez centralnego przechowywania danych.
Monitorowanie bezpieczeństwa wspierane przez AI może analizować wzorce użycia tokenów i automatycznie wykrywać anomalie, np. tokeny używane w ciągu kilku sekund z kilku lokalizacji.
Rozwój IoT wymaga ultralekkich, energooszczędnych systemów tokenów, które mimo to zapewniają wysokie bezpieczeństwo.
W skrócie: podstawowa zasada tokena dostępu, czyli kontrolowany dostęp, pozostaje niezmienna, ale sposób wydawania, weryfikacji i monitorowania tokenów stale się rozwija. Organizacje, które nadążają za tymi trendami, zapewniają sobie bezpieczeństwo i przewagę konkurencyjną w coraz bardziej połączonym świecie cyfrowym.
Token dostępu jest tak bezpieczny, jak praktyki związane z jego tworzeniem, przechowywaniem i przesyłaniem. Ponieważ tokeny działają jak cyfrowe klucze, ich utrata lub przechwycenie może być równie szkodliwe jak wręczenie klucza intruzowi.
Jedną z najważniejszych zasad jest stosowanie HTTPS w całej komunikacji API. Bez szyfrowania tokeny mogą zostać przechwycone w sieci (ataki man-in-the-middle). TLS zapewnia poufność tokena podczas transmisji.
Czas ważności tokenów to kolejna kluczowa cecha bezpieczeństwa. Krótkotrwałe tokeny skracają okno czasowe dla atakujących. W przypadku długich sesji należy używać tokenów odświeżających zamiast wydawać bezterminowe tokeny dostępu. Dzięki temu skradziony token szybko staje się bezużyteczny.
Równie ważne jest bezpieczne przechowywanie. W przeglądarce tokeny powinny trafiać do ciasteczek HTTP-only zamiast do localStorage, aby ograniczyć ryzyko ataków cross-site scripting (XSS). W aplikacjach serwerowych tokeny należy przechowywać w szyfrowanych bazach danych lub bezpiecznych sejfach kluczy (key vaults).
Ograniczanie uprawnień sprawia, że tokeny mają tylko te prawa, których naprawdę potrzebują. Zasada najmniejszych uprawnień minimalizuje potencjalne szkody, jeśli token zostanie przejęty. Na przykład token, który może jedynie odczytywać zamówienia klientów, nie powinien mieć uprawnień do ich usuwania.
Wreszcie organizacje powinny monitorować użycie tokenów za pomocą logowania i wykrywania anomalii. Nagłe skoki liczby wywołań API lub żądania z nietypowych adresów IP mogą wskazywać na nadużycie. Proaktywne monitorowanie pozwala szybko unieważnić token, zanim dojdzie do poważniejszych szkód.
Tokeny dostępu, klucze API i ciasteczka sesyjne służą uwierzytelnianiu i autoryzacji, ale pełnią różne funkcje i mają różne mocne strony.
Klucze API to statyczne identyfikatory, często powiązane raczej z aplikacją niż z użytkownikiem. Są łatwe we wdrożeniu, ale mniej bezpieczne po ujawnieniu, ponieważ zazwyczaj nie wygasają. Klucze API dobrze sprawdzają się w komunikacji serwer–serwer w środowiskach o niskim ryzyku, ale gorzej w scenariuszach z wrażliwymi danymi użytkowników.
Tokeny dostępu są natomiast dynamiczne i krótkotrwałe. Zwykle wydaje się je po uwierzytelnieniu i mają określone scope’y, co czyni je idealnymi do precyzyjnej kontroli dostępu. Bezproblemowo integrują się z nowoczesnymi protokołami, takimi jak OAuth 2.0 i OpenID Connect.
Ciasteczka sesyjne są powszechnie stosowane w tradycyjnych aplikacjach webowych. Przechowują identyfikator sesji, za pomocą którego serwer odczytuje stan użytkownika. Są wygodne, ale wymagają starannej obsługi, aby zapobiec atakom cross-site request forgery (CSRF) i XSS.
W nowoczesnych architekturach opartych na API tokeny dostępu oferują najbardziej elastyczne i bezpieczne podejście, zwłaszcza w aplikacjach mobilnych i aplikacjach typu single-page, w których sesje serwerowe są niepraktyczne. Wiele systemów łączy jednak te metody: aplikacja webowa może na przykład używać ciasteczek dla sesji w przeglądarce, a tokenów dostępu do uwierzytelniania w aplikacjach mobilnych.
Choć bezpieczeństwo jest zwykle pierwszym tematem w rozmowach o tokenach dostępu, równie ważne jest doświadczenie programistów (developer experience). API powinny być łatwe w integracji, a tokeny dostępu mogą ten proces uprościć.
Zamiast obsługiwać złożone uwierzytelnianie użytkownika przy każdym żądaniu, programiści mogą polegać na raz wydanym tokenie aż do jego wygaśnięcia. Ogranicza to powtarzalny kod, przyspiesza prace i zmniejsza liczbę błędów związanych z uwierzytelnianiem.
Tokeny dostępu standaryzują też uwierzytelnianie w różnych usługach. Programista integrujący kilka API, na przykład bramkę płatności, CRM i platformę analityczną, może korzystać we wszystkich z podobnych przepływów opartych na tokenach, co przyspiesza wdrożenie.
Dzięki JSON Web Tokens (JWT) tokeny mogą też zawierać tzw. claims (np. role użytkowników lub poziomy subskrypcji), więc programiści mogą implementować logikę autoryzacji bez dodatkowych wywołań API pobierających dane użytkownika. Poprawia to wydajność i zmniejsza opóźnienia.
Z perspektywy testów tokeny ułatwiają symulowanie różnych ról i uprawnień użytkowników poprzez generowanie tokenów z różnymi scope’ami. Jest to szczególnie pomocne w środowiskach stagingowych, w których programiści odtwarzają realne scenariusze bez wpływu na systemy produkcyjne.
Ostatecznie tokeny dostępu łączą silne bezpieczeństwo z API przyjaznymi dla programistów i umożliwiają innowacje bez narażania bezpieczeństwa.
Elastyczność Shopware pozwala na integrację z wieloma narzędziami do automatyzacji, dzięki czemu firmy mogą usprawniać procesy, ograniczać pracę ręczną i zwiększać efektywność operacyjną. Popularne rozwiązania, takie jak integracje Pipedream, Tray.io czy Parabola z Shopware, oferują podejście no-code i low-code do łączenia Shopware z aplikacjami zewnętrznymi. Bardziej zaawansowane opcje, takie jak automatyzacja Make (dawniej Integromat), automatyzacja Airtable czy Shopware z Hugging Face, umożliwiają zarówno uporządkowane workflowy danych, jak i funkcje oparte na AI.
Na potrzeby personalizacji opartej na AI i inteligentnego e-commerce integracje takie jak Shopware z OpenAI, automatyzacja z LangChain, Shopware z AutoGPT i Shopware z ChatGPT oferują zaawansowane możliwości przetwarzania języka naturalnego i podejmowania decyzji. Firmy mogą też korzystać z integracji GPT z Shopware do tworzenia dopasowanych asystentów AI oraz z automatyzacji w Pythonie lub JavaScripcie do indywidualnie programowanych workflowów.
Gdy liczą się szybkość i efektywność, narzędzia AI dla Shopware, narzędzia do automatyzacji API Shopware oraz automatyzacja webhooków w Shopware zapewniają wymianę danych w czasie rzeczywistym. Firmy mogą używać narzędzi low-code i no-code dla Shopware, aby szybko wprowadzać zmiany bez długich cykli developmentu, dzięki czemu automatyzacja workflowów w Shopware staje się dostępna zarówno dla zespołów technicznych, jak i nietechnicznych.
Poza podstawowymi integracjami Shopware wspiera rozbudowany ekosystem narzędzi do orkiestracji AI i zaawansowanych kreatorów workflowów. Firmy mogą łączyć Shopware z Retool, Node-RED, Prefect, Temporal i Apache Airflow, aby zarządzać złożonymi potokami danych. Platformy automatyzacji klasy enterprise, takie jak Microsoft Power Automate, Google Cloud Workflows czy AWS Step Functions, umożliwiają płynną koordynację między systemami.
W środowiskach zorientowanych na procesy Automation Anywhere, UiPath i IBM watsonx Orchestrate w połączeniu z Shopware oferują zrobotyzowaną automatyzację procesów (RPA) i inteligentną obsługę zadań. Dzięki temu Shopware sprawdza się jako platforma automatyzacji, która obsługuje zarówno workflowy sterowane zdarzeniami i narzędzia do budowy workflowów, jak i automatyzację zadań w tle.
Asynchroniczne przetwarzanie zadań, także tych opartych na AI, zapewnia skalowalną wydajność przy dużym obciążeniu, a platforma integracji AI z Shopware wspiera innowacje w podejściu composable automation. Firmy przetwarzające duże ilości danych korzystają z narzędzi do potoków danych i kompletnego stosu automatyzacji procesów w Shopware, dzięki czemu każdy obszar firmy, od aktualizacji stanów magazynowych po kampanie marketingowe, jest sprawnie połączony i zoptymalizowany.
W dzisiejszej szybkiej gospodarce cyfrowej o sukcesie lub porażce często decyduje to, jak dobrze firma potrafi się dostosowywać, skalować i wprowadzać innowacje. Nowoczesne platformy e-commerce oferują ogromną elastyczność, ale bez właściwego podejścia do integracji, automatyzacji i przepływu danych nawet rozbudowane systemy nie wykorzystają swojego potencjału. Kluczem jest stworzenie dobrze zorkiestrowanego ekosystemu, w którym procesy płynnie ze sobą współpracują, decyzje są podejmowane precyzyjnie, a doświadczenia klientów stale stoją na wysokim poziomie.
Taki poziom efektywności nie powstaje przypadkiem: wymaga zarówno wizji, jak i konsekwentnej realizacji. Firmy muszą być gotowe wyjść poza tradycyjne rozwiązania, korzystać z zaawansowanych funkcji automatyzacji i stosować narzędzia najlepiej dopasowane do swoich potrzeb operacyjnych. Gdy systemy komunikują się bez wysiłku, powtarzalne zadania znikają, a wnioski są dostępne w czasie rzeczywistym, firma może skupić się na strategicznym rozwoju, innowacjach i budowaniu relacji.
Sama technologia jednak nie wystarczy. Sukces zależy także od zaufanego partnera, który rozumie nie tylko narzędzia, ale i stojące za nimi cele biznesowe. Tu wkracza solution25. Nasze doświadczenie łączy złożone możliwości techniczne z praktycznymi wynikami biznesowymi i dba o to, by każde wdrożenie przynosiło wymierną wartość. Towarzysząc firmom od planowania po wdrożenie, pomagamy tworzyć skalowalne, przyszłościowe systemy, które naprawdę działają. Sklepom internetowym z Polski oferujemy to wsparcie zdalnie, od audytu integracji API po wdrożenie bezpiecznego zarządzania tokenami w Shopware; kontakt: +49 421 438 1919-0.
Wraz z rozwojem wymagań handlu cyfrowego zdolność do szybkiej adaptacji pozostanie decydującym czynnikiem długoterminowego sukcesu. Organizacje, które już dziś inwestują w dobrze zaprojektowane integracje i automatyzację, przygotowują się do roli liderów jutra. Z właściwą strategią, odpowiednimi narzędziami i właściwym partnerem doskonałość operacyjna przestaje być celem, a staje się codziennością.
