Sin embargo, esta conectividad fluida trae consigo un gran reto: la seguridad. ¿Cómo se garantiza que solo las personas, aplicaciones o sistemas adecuados accedan a datos sensibles o ejecuten determinadas acciones? Aquí entran en juego los tokens de acceso, los héroes silenciosos del éxito de una API.
Un token de acceso es, en esencia, una credencial digital: una cadena única y de validez limitada que acredita la identidad de quien realiza la petición y sus permisos. Cuando un cliente (por ejemplo, una app móvil o un servicio web) quiere interactuar con una API, debe presentar un token válido. Sin él, la API deniega el acceso o la respuesta.
Este mecanismo impide peticiones no autorizadas, protege los datos de los usuarios y garantiza que los recursos de la API solo estén disponibles para usuarios o sistemas legítimos.
En resumen: los tokens de acceso no solo conceden acceso, sino acceso controlado. Definen quién puede hacer qué y durante cuánto tiempo. Bien implementados, son la columna vertebral de una comunicación segura entre API y permiten innovar sin poner en riesgo los datos.
solution25 ayuda a las empresas a implantar estrategias seguras de tokens de acceso para proteger sus API y garantizar al mismo tiempo una comunicación fiable entre sistemas. Con soluciones a medida, reforzamos la seguridad de los datos y una gestión de accesos controlada y escalable, también para comercios Shopware en España.
El uso de un token de acceso empieza con la autenticación. Antes de emitir un token, el usuario o la aplicación debe demostrar su identidad, a menudo con credenciales de acceso, claves de API o métodos más avanzados como la autorización OAuth. Tras la verificación, el servidor de autorización genera un token de acceso y lo entrega al cliente.
A partir de ahí, el token se envía con cada petición a la API, normalmente en la cabecera HTTP. La API comprueba la validez del token, su caducidad y los permisos asociados. Si todo es correcto, procesa la petición y devuelve la respuesta. Si el token no es válido o ha caducado, la API deniega el acceso y puede exigir una nueva autenticación.
Los tokens pueden ser de corta duración (mejora la seguridad al limitar el tiempo de exposición) o de mayor validez (reduce la frecuencia de nuevos inicios de sesión). Muchos sistemas combinan tokens de corta duración con refresh tokens, que permiten solicitar nuevos tokens de acceso sin que el usuario tenga que volver a iniciar sesión.
Así funciona también Shopware: la Admin API utiliza OAuth 2.0 a través del endpoint /api/oauth/token. Las integraciones obtienen el token con el grant client_credentials (ID de acceso y clave secreta), los usuarios de administración con el grant password y un refresh token. En la respuesta de ejemplo de la documentación de Shopware, expires_in es 600, es decir, el token de acceso caduca a los diez minutos y hay que renovarlo. La Store API, en cambio, trabaja con la clave de acceso del canal de venta (cabecera sw-access-key) y un token de contexto (sw-context-token) para la sesión del cliente.
Al imponer una comunicación basada en tokens, las API mantienen protocolos de seguridad estrictos y permiten a la vez interacciones fluidas y eficientes. Este equilibrio entre accesibilidad y seguridad convierte a los tokens de acceso en un pilar del éxito de una API.
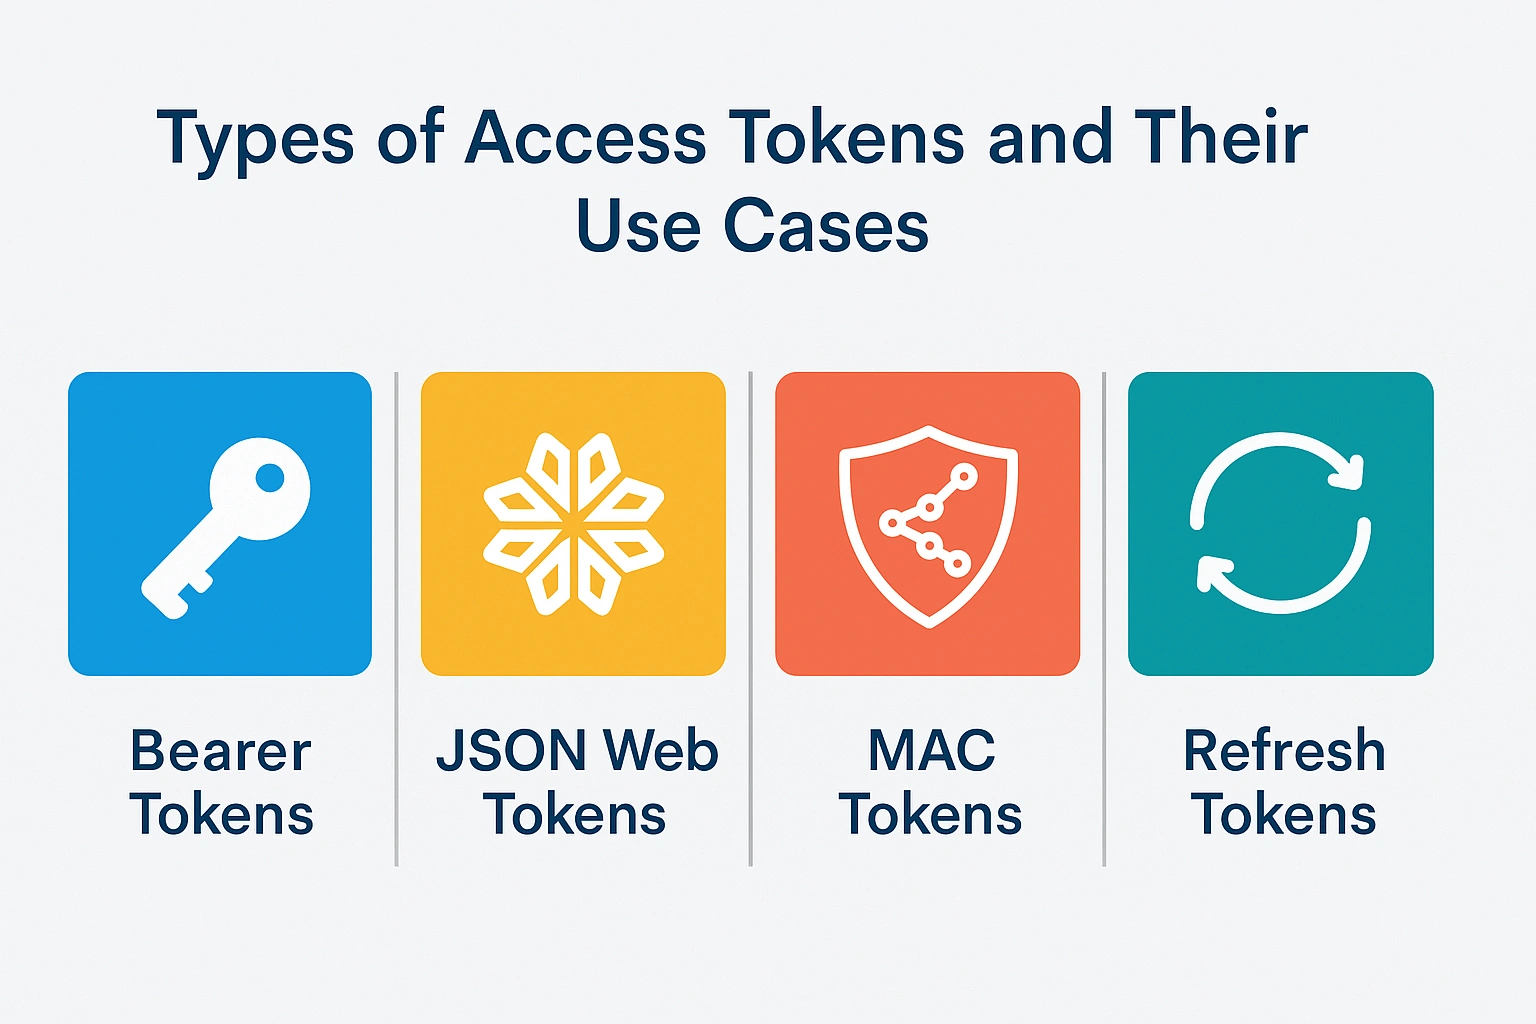
Los tokens de acceso existen en distintos formatos, que cumplen funciones diferentes según la arquitectura, los requisitos de seguridad y las necesidades de integración de la API. Conocer estos tipos ayuda a desarrolladores y empresas a elegir el método adecuado para sus sistemas.
1. Bearer tokens
Los bearer tokens son el tipo más utilizado en las API modernas. Son fáciles de implementar y de usar, y se incluyen normalmente en la cabecera HTTP así:
Authorization: Bearer {token}
Si el token es válido, se concede el acceso sin comprobaciones adicionales. Precisamente por su sencillez, los bearer tokens exigen protocolos de transporte seguros como HTTPS, ya que cualquiera que posea el token puede acceder.
2. JSON Web Tokens (JWT)
Los JWT se han convertido en una opción muy popular por ser autocontenidos. Un JWT es un token compacto y seguro para URL que contiene datos JSON codificados sobre el usuario y sus permisos, junto con una firma digital que impide manipulaciones. Las API pueden validar los JWT sin consultar cada vez al servidor de autorización, lo que mejora el rendimiento. Se utilizan mucho en sistemas grandes y distribuidos, donde la eficiencia es decisiva. Los tokens de acceso de la Admin API de Shopware también son JWT.
3. Tokens con prueba de posesión
Los antiguos MAC tokens, que exigían firmar criptográficamente cada petición, se quedaron en borrador de la IETF y no llegaron a estandarizarse. Hoy, el mismo objetivo (que un token robado no sirva por sí solo) se consigue con DPoP (RFC 9449) o con certificados de cliente mediante mTLS (RFC 8705). Son más seguros, pero también más complejos de implementar.
4. Refresh tokens
Los refresh tokens no se usan directamente para acceder a recursos. Sirven para solicitar nuevos tokens de acceso cuando los anteriores caducan. Este enfoque minimiza riesgos y mantiene la comodidad del usuario. Suelen tener una vida más larga, por lo que deben almacenarse de forma segura.
Ejemplos de uso
API de e-commerce: los JWT permiten validar sesiones de forma rápida y segura.
Pasarelas de pago: los bearer tokens combinados con HTTPS simplifican las transacciones.
Integraciones de IA o datos sensibles: los tokens con prueba de posesión garantizan que la petición procede del cliente legítimo.
Apps móviles: los refresh tokens mantienen la sesión iniciada sin exponer repetidamente las credenciales.
Elegir el tipo de token adecuado no es solo una decisión técnica, sino también estratégica, que influye de forma notable en el rendimiento, la seguridad y la escalabilidad.
Buenas prácticas de seguridad en la gestión de tokens de acceso
Los tokens de acceso son poderosos, y un poder así exige responsabilidad. Un token mal protegido puede ser una puerta directa a sistemas sensibles, por lo que su seguridad es una prioridad absoluta en plataformas basadas en API.
1. Usar HTTPS en todas partes
Los tokens solo deben transmitirse por canales seguros. Incluso el token más robusto puede verse comprometido si se envía por HTTP sin cifrar.
2. Definir tiempos de caducidad adecuados
Los tokens de corta duración reducen la ventana de abuso. Para mayor seguridad, conviene combinarlos con refresh tokens y así mantener la comodidad de uso.
3. Almacenar los tokens de forma segura
En el lado del cliente, los tokens nunca deben guardarse sin protección en lugares inseguros como el localStorage del navegador. Las apps móviles y de escritorio deben usar las API de almacenamiento seguro del sistema operativo.
4. Implementar la revocación de tokens
Un sistema robusto debe permitir invalidar de inmediato los tokens comprometidos. Los endpoints de revocación ayudan a los equipos de seguridad a reaccionar ante actividades sospechosas sin esperar a la caducidad natural.
5. Limitar los permisos (scopes)
Los tokens solo deben conceder los permisos mínimos necesarios para una tarea. El principio de mínimo privilegio limita los daños si un token se filtra. En Shopware, esto se traduce en asignar a cada integración un rol con permisos restringidos en lugar de acceso de administrador completo.
6. Supervisar el uso de los tokens
La monitorización continua de las llamadas a la API puede revelar patrones de uso anómalos, por ejemplo peticiones desde regiones inusuales, y permite tomar medidas proactivas.
7. Evitar bearer tokens de larga duración
Los bearer tokens son especialmente vulnerables, porque poseerlos equivale a tener acceso. Acortar su vida útil minimiza el riesgo.
Estas buenas prácticas garantizan que los tokens de acceso sigan siendo una herramienta de comunicación segura y no un riesgo en sí mismos. Combinando medidas técnicas sólidas con una monitorización proactiva, las organizaciones generan confianza en su ecosistema de API y evitan brechas de seguridad costosas. Para un comercio en España, esto enlaza directamente con el RGPD: el artículo 32 exige medidas técnicas adecuadas, y una brecha que afecte a datos personales debe notificarse a la AEPD, por regla general, en un plazo de 72 horas (artículo 33).
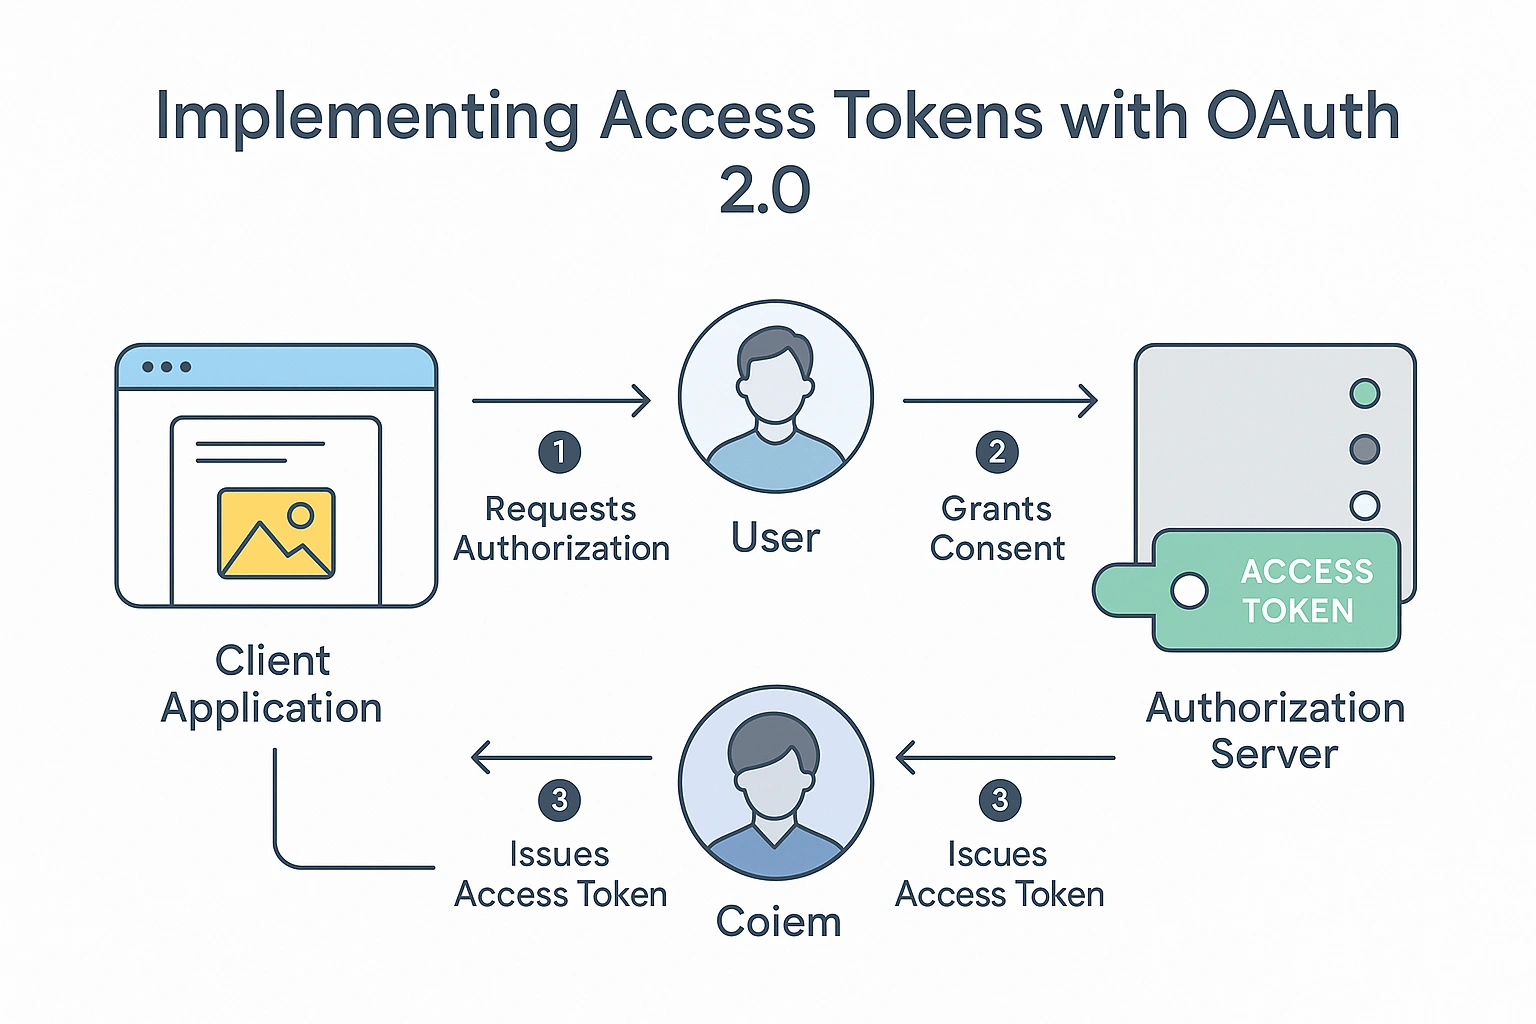
OAuth 2.0 es el estándar del sector para proteger el acceso a las API, y los tokens de acceso son su núcleo. En lugar de que el usuario introduzca su contraseña en cada aplicación, OAuth 2.0 emite un token de acceso que representa la autorización del usuario para que la aplicación actúe en su nombre.
El flujo OAuth suele empezar cuando una aplicación cliente solicita autorización. El usuario inicia sesión en el proveedor de autenticación (por ejemplo, Google, Facebook o el sistema de identidad de la propia empresa) y da su consentimiento. Una vez aprobado, el servidor emite un token de acceso, a veces junto con un refresh token, para la aplicación cliente.
Existen varios tipos de concesión (grant types) de OAuth 2.0, cada uno adecuado para casos de uso distintos:
Authorization Code Grant (con PKCE): ideal para aplicaciones web y móviles; los tokens se intercambian de forma segura.
Client Credentials Grant: para la comunicación máquina a máquina sin interacción del usuario. Es el grant que usan las integraciones de Shopware.
Implicit Grant: se usaba históricamente en apps de navegador sin backend; hoy se desaconseja.
Device Code Grant: útil para dispositivos sin navegador, como los televisores inteligentes.
OAuth 2.0 admite además scopes, que limitan lo que el token de acceso permite hacer. Un scope read:user, por ejemplo, permite leer datos de usuario, pero no modificarlos. Este principio de mínimo privilegio aumenta considerablemente la seguridad.
Combinando OAuth 2.0 con buenas prácticas como tokens de corta duración, transporte cifrado y permisos granulares, los desarrolladores pueden crear sistemas seguros, escalables y fáciles de usar que funcionan en distintas plataformas y dispositivos.
Los tokens de acceso impulsan multitud de servicios digitales, desde apps de consumo cotidianas hasta plataformas empresariales críticas.
Redes sociales: los tokens permiten a apps de terceros publicar actualizaciones, consultar datos de perfil o analizar la interacción sin que el usuario revele su contraseña. API como la Graph API de Meta o la API de X (antes Twitter) utilizan tokens para un acceso seguro y granular.
Pagos: servicios como Stripe o PayPal utilizan la tokenización para que los datos sensibles de la tarjeta nunca pasen por los servidores del comercio. En su lugar, un token representa de forma segura el medio de pago o la sesión de pago. En España, además, los pagos con tarjeta deben cumplir la autenticación reforzada de cliente (SCA) que exige la normativa europea de servicios de pago.
E-commerce: los tokens permiten la integración entre tiendas, sistemas de inventario y herramientas de automatización de marketing. Una integración de Shopware, por ejemplo, puede actualizar el stock en tiempo real a través de la Admin API, y una app de Shopify hace lo mismo con su propio token de acceso, sin que nadie tenga que volver a iniciar sesión.
Sanidad: los tokens protegen el acceso a datos sensibles de pacientes. En la UE, los datos de salud son una categoría especial según el artículo 9 del RGPD. Las API pueden imponer límites estrictos de scopes, de modo que una app muestre resultados de laboratorio pero no pueda editar historiales clínicos.
Sistemas IoT: los tokens autentican dispositivos inteligentes frente a plataformas en la nube. Ya sean termostatos o robots industriales, solo los dispositivos y usuarios autorizados acceden al sistema.
Los tokens de acceso no son, por tanto, un mero detalle técnico: hacen posibles los servicios modernos y conectados. Sin ellos, las experiencias digitales estarían más fragmentadas y serían mucho menos seguras.
Aunque los tokens de acceso simplifican la autenticación en las API, también plantean retos que afectan a la seguridad, el rendimiento y la usabilidad:
Robo de tokens: si un atacante se hace con un token, puede acceder a los recursos asociados. Medidas como HTTPS, tokens de corta duración y un almacenamiento seguro reducen este riesgo.
Problemas de caducidad: los tokens caducados pueden interrumpir servicios si los refresh tokens no están bien implementados. En Shopware, una integración debe solicitar un nuevo token antes de que expire el actual o reaccionar al error 401 pidiendo uno nuevo. Es un fallo frecuente en sincronizaciones largas con el ERP.
Revocación de tokens: no todos los sistemas permiten retirar tokens al instante. Un endpoint de revocación es clave para reaccionar rápido ante incidentes de seguridad.
JWT sobredimensionados: los JWT son potentes, pero demasiados datos en el payload perjudican el rendimiento, sobre todo si el token viaja con cada petición. Los payloads ligeros son esenciales.
Mala gestión de scopes: los scopes demasiado amplios aumentan el riesgo, mientras que los demasiado restrictivos frustran a los usuarios. Hay que encontrar el equilibrio según el caso de uso.
Peticiones entre orígenes (CORS): en accesos a la API desde el navegador, una configuración CORS incorrecta puede bloquear peticiones legítimas o abrir brechas de seguridad.
Con una planificación previsora y soluciones robustas, las empresas pueden asegurarse de que su estrategia de tokens de acceso respalde tanto los objetivos de seguridad como los de rendimiento.
A medida que evoluciona la tecnología, los tokens de acceso se adaptarán a nuevos requisitos de seguridad e integración:
Las arquitecturas zero trust ganan peso y exigen validar de nuevo cada solicitud de acceso. En estos entornos, los tokens podrían tener una vida más corta y una granularidad más fina que nunca.
Surgen sistemas de identidad descentralizada (DID), en los que los tokens podrían emitirlos proveedores de identidad basados en blockchain. Esto permitiría una autenticación más respetuosa con la privacidad, sin almacenamiento central de datos. En la UE, la cartera europea de identidad digital (EUDI Wallet) apunta en una dirección similar.
La monitorización de seguridad apoyada en IA podría analizar los patrones de uso de los tokens y detectar anomalías automáticamente, por ejemplo tokens utilizados en cuestión de segundos desde varias ubicaciones.
El crecimiento del IoT exige sistemas de tokens ultraligeros y de bajo consumo que, aun así, ofrezcan una seguridad elevada.
En resumen: el principio básico de un token de acceso, el acceso controlado, se mantiene, pero la forma de emitir, validar y supervisar los tokens evoluciona constantemente. Las organizaciones que siguen estas tendencias ganan en seguridad y en ventaja competitiva en un mundo digital cada vez más conectado.
Un token de acceso es tan seguro como las prácticas que rodean su creación, almacenamiento y transmisión. Como los tokens funcionan como llaves digitales, su pérdida o interceptación puede ser tan dañina como entregar físicamente una llave a un intruso.
Uno de los principios de seguridad más importantes es usar HTTPS en toda la comunicación con la API. Sin cifrado, los tokens pueden interceptarse en la red (ataques man-in-the-middle). TLS garantiza que el token siga siendo confidencial durante la transmisión.
La caducidad de los tokens es otra característica crítica. Los tokens de corta duración reducen la ventana de oportunidad para los atacantes. Para sesiones largas deben usarse refresh tokens en lugar de emitir tokens de acceso sin caducidad. Así, un token robado deja de ser útil rápidamente.
El almacenamiento seguro es igual de importante. En entornos de navegador, los tokens deberían guardarse en cookies HTTP-only en lugar de en localStorage, para reducir la exposición a ataques de cross-site scripting (XSS). En aplicaciones de servidor, deben conservarse en bases de datos cifradas o en gestores de secretos seguros. En un proyecto Shopware, esto significa no dejar nunca la clave secreta de una integración en el código fuente ni en repositorios, sino en variables de entorno o en un gestor de secretos.
Limitar los permisos garantiza que los tokens solo tengan los derechos que realmente necesitan. Este principio de mínimo privilegio reduce el daño potencial si un token se ve comprometido. Por ejemplo, un token que solo debe leer pedidos de clientes no debería tener permiso para borrarlos.
Por último, las organizaciones deben supervisar el uso de los tokens mediante registros y detección de anomalías. Picos repentinos de llamadas a la API o peticiones desde direcciones IP inusuales pueden indicar un abuso. Una supervisión proactiva permite revocar el token con rapidez, antes de que se produzcan daños mayores.
Aunque los tokens de acceso, las claves de API y las cookies de sesión sirven para la autenticación y la autorización, cumplen funciones distintas y tienen fortalezas diferentes.
Las claves de API son identificadores estáticos, a menudo vinculados a la aplicación y no al usuario. Son fáciles de implementar, pero menos seguras si quedan expuestas, porque normalmente no caducan. Son adecuadas para la comunicación entre servidores en entornos de bajo riesgo, pero menos apropiadas cuando hay datos sensibles de usuarios. La clave de acceso del canal de venta en la Store API de Shopware es un ejemplo: identifica el canal de venta y es pública por diseño, por lo que no protege datos sensibles por sí sola.
Los tokens de acceso, en cambio, son dinámicos y de corta duración. Suelen emitirse tras la autenticación y llevan scopes específicos, lo que los hace ideales para un control de acceso granular. Se integran sin problemas con protocolos modernos como OAuth 2.0 y OpenID Connect.
Las cookies de sesión se utilizan a menudo en aplicaciones web tradicionales. Guardan un ID de sesión con el que el servidor recupera el estado del usuario. Son prácticas, pero requieren un manejo cuidadoso para evitar ataques de cross-site request forgery (CSRF) y XSS.
En arquitecturas modernas basadas en API, los tokens de acceso ofrecen el enfoque más flexible y seguro, sobre todo para apps móviles y aplicaciones de una sola página (SPA), en las que las sesiones de servidor resultan poco prácticas. Aun así, muchos sistemas combinan ambos: una aplicación web puede usar cookies para las sesiones del navegador y tokens de acceso para la autenticación en apps móviles.
Aunque la seguridad suele ser el primer tema al hablar de tokens de acceso, la experiencia de los desarrolladores es igual de importante. Las API deben ser fáciles de integrar, y los tokens de acceso pueden simplificar ese proceso.
En lugar de gestionar una autenticación compleja en cada petición, los desarrolladores pueden confiar en un token emitido una vez hasta que caduque. Esto reduce código repetido, acelera el desarrollo y minimiza los errores de autenticación.
Los tokens de acceso también estandarizan la autenticación entre distintos servicios. Un desarrollador que integra varias API, por ejemplo una pasarela de pago, un CRM y una plataforma de analítica, puede usar flujos basados en tokens similares para todas, lo que acelera la puesta en marcha.
Con los JSON Web Tokens (JWT), los tokens pueden incluir además claims (como roles de usuario o niveles de suscripción), de modo que los desarrolladores implementan la lógica de autorización sin llamadas adicionales a la API para consultar datos del usuario. Esto mejora la eficiencia y reduce la latencia.
Desde el punto de vista de las pruebas, los tokens permiten simular fácilmente distintos roles y permisos generando tokens con scopes diferentes. Es especialmente útil en entornos de staging, donde los desarrolladores deben reproducir escenarios reales sin afectar a los sistemas de producción.
En definitiva, los tokens de acceso tienden un puente entre una seguridad sólida y unas API cómodas para los desarrolladores, y permiten innovar sin comprometer la seguridad.
La flexibilidad de Shopware permite integrar una gran variedad de herramientas de automatización, con las que las empresas optimizan procesos, reducen el trabajo manual y mejoran la eficiencia operativa. En todas ellas, el token de acceso es la pieza que decide qué puede hacer cada herramienta en la tienda. Soluciones como Pipedream, Tray.ai (antes Tray.io) y Parabola ofrecen enfoques no-code y low-code para conectar Shopware con aplicaciones de terceros. Make (antes Integromat) y Airtable permiten flujos de datos estructurados, y los modelos de Hugging Face añaden funciones basadas en IA. Ninguna de ellas es una función nativa de Shopware: se conectan mediante la Admin API, idealmente con una integración propia y permisos limitados para cada herramienta.
Para la personalización con IA y un e-commerce más inteligente, la API de OpenAI (modelos GPT y ChatGPT), frameworks como LangChain o agentes experimentales como AutoGPT aportan capacidades avanzadas de lenguaje natural y de toma de decisiones. Las empresas pueden crear asistentes de IA a medida o workflows programados en Python o JavaScript que acceden a Shopware a través de la API.
Cuando la velocidad es decisiva, la automatización mediante la API y los webhooks garantiza un intercambio de datos en tiempo real. Con el Flow Builder y el Rule Builder, Shopware incluye además herramientas no-code propias, de modo que la automatización de workflows es accesible tanto para equipos técnicos como no técnicos.
Más allá de las integraciones básicas, Shopware puede formar parte de un ecosistema de herramientas de orquestación y constructores de workflows avanzados. Para gestionar pipelines de datos complejos, las empresas combinan Shopware con Retool, Node-RED, Prefect, Temporal o Apache Airflow. Plataformas de automatización para grandes empresas como Microsoft Power Automate, Google Cloud Workflows o AWS Step Functions permiten coordinar varios sistemas sin fricciones.
En entornos orientados a procesos, Automation Anywhere, UiPath e IBM watsonx Orchestrate aportan automatización robótica de procesos (RPA) y gestión inteligente de tareas.
Dentro de Shopware, la base son los eventos, que pueden disparar flujos en el Flow Builder o webhooks de apps, y la cola de mensajes (Message Queue), que procesa de forma asíncrona las tareas pesadas para mantener el rendimiento con mucha carga. Cada una de estas conexiones necesita sus propias credenciales: una integración por herramienta, con un rol que solo concede los permisos necesarios, facilita revocar el acceso de una herramienta sin afectar al resto. Así, cada área de la empresa, desde la actualización de stock hasta las campañas de marketing, queda conectada de forma eficiente y controlada.
En la economía digital actual, la diferencia entre el éxito y el fracaso depende a menudo de lo bien que una empresa sabe adaptarse, escalar e innovar. Las plataformas de e-commerce modernas ofrecen una enorme flexibilidad, pero sin el enfoque adecuado de integración, automatización y flujo de datos, incluso los sistemas más completos no alcanzan su potencial. La clave está en crear un ecosistema bien orquestado, en el que los procesos encajen sin fricciones, las decisiones se tomen con precisión y la experiencia del cliente sea excelente de forma constante.
Este nivel de eficiencia no surge por casualidad: requiere visión y ejecución. Las empresas deben estar dispuestas a ir más allá de las configuraciones tradicionales, aprovechar funciones de automatización avanzadas y utilizar las herramientas que mejor se ajusten a sus necesidades operativas. Cuando los sistemas se comunican sin esfuerzo, las tareas repetitivas desaparecen y la información está disponible en tiempo real, las empresas pueden centrarse en el crecimiento estratégico, la innovación y la relación con sus clientes.
Sin embargo, la tecnología por sí sola no basta. El éxito depende también de contar con un socio de confianza que entienda no solo las herramientas, sino también los objetivos de negocio que hay detrás. Ahí es donde solution25 aporta valor: nuestro equipo tiende un puente entre las posibilidades técnicas y los resultados de negocio, y se asegura de que cada implementación genere un beneficio medible. Acompañamos a las empresas desde la planificación hasta la puesta en marcha y les ayudamos a crear sistemas escalables y preparados para el futuro.
A medida que evolucionan las exigencias del comercio digital, la capacidad de adaptarse con rapidez seguirá siendo el factor decisivo para el éxito a largo plazo. Las organizaciones que invierten hoy en integraciones y automatización bien estructuradas se preparan para liderar mañana. Si su tienda Shopware vende en España y quiere revisar cómo gestiona tokens, integraciones y permisos, solution25 le ofrece una primera consulta sin compromiso.
