Den gnidningsfri forbindelse har dog en pris: sikkerhed. Hvordan sikrer du, at kun de rigtige personer, applikationer og systemer får adgang til følsomme data eller kan udføre bestemte handlinger? Her kommer adgangstokens ind i billedet. De er API-succesens stille helte.
Et adgangstoken er i bund og grund et digitalt adgangskort: en entydig, tidsbegrænset tegnstreng, der dokumenterer, hvem der spørger, og hvad vedkommende må. Når en klient (for eksempel en mobilapp eller en webservice) vil kommunikere med et API, skal den fremvise et gyldigt token. Uden det afviser API’et forespørgslen.
Mekanismen forhindrer uautoriserede forespørgsler, beskytter brugerdata og sikrer, at API-ressourcer kun er tilgængelige for legitime brugere og systemer.
Kort sagt: Adgangstokens giver ikke bare adgang, men kontrolleret adgang. De definerer, hvem der må hvad og hvor længe. Korrekt implementeret er de rygraden i sikker API-kommunikation og gør det muligt at innovere uden at sætte datasikkerheden på spil.
solution25 hjælper virksomheder, også webshops i Danmark, med at implementere sikre strategier for adgangstokens, så API’erne er beskyttet, og systemerne samtidig kommunikerer stabilt og pålideligt. Med skræddersyede løsninger styrker solution25 datasikkerheden og understøtter API-succes gennem kontrolleret og skalerbar adgangsstyring.
Brugen af et adgangstoken begynder med autentificering. Før der udstedes et token, skal brugeren eller applikationen bevise sin identitet, typisk med loginoplysninger, API-nøgler eller mere avancerede metoder som OAuth-autorisation. Når kontrollen er bestået, genererer autentificeringsserveren et adgangstoken og sender det til den klient, der har bedt om det.
Tokenet sendes derefter med i hver API-forespørgsel, som regel i HTTP-headeren. API’et kontrollerer, om tokenet er gyldigt, hvornår det udløber, og hvilke rettigheder der hører til. Er alt i orden, behandler API’et forespørgslen og returnerer svaret.
Er tokenet ugyldigt eller udløbet, afviser API’et adgangen og kræver eventuelt en ny autentificering.
Tokens kan være kortlivede (det øger sikkerheden, fordi de kun er eksponeret i kort tid) eller have længere gyldighed (det reducerer antallet af nye logins). I mange systemer kombineres kortlivede tokens med refresh tokens, som kan hente nye adgangstokens, uden at brugeren skal logge ind igen.
Ved at håndhæve tokenbaseret kommunikation overholder API’er strenge sikkerhedsprotokoller og giver samtidig mulighed for smidige og effektive interaktioner. Netop den balance mellem tilgængelighed og sikkerhed gør adgangstokens til en central søjle i API-succes.
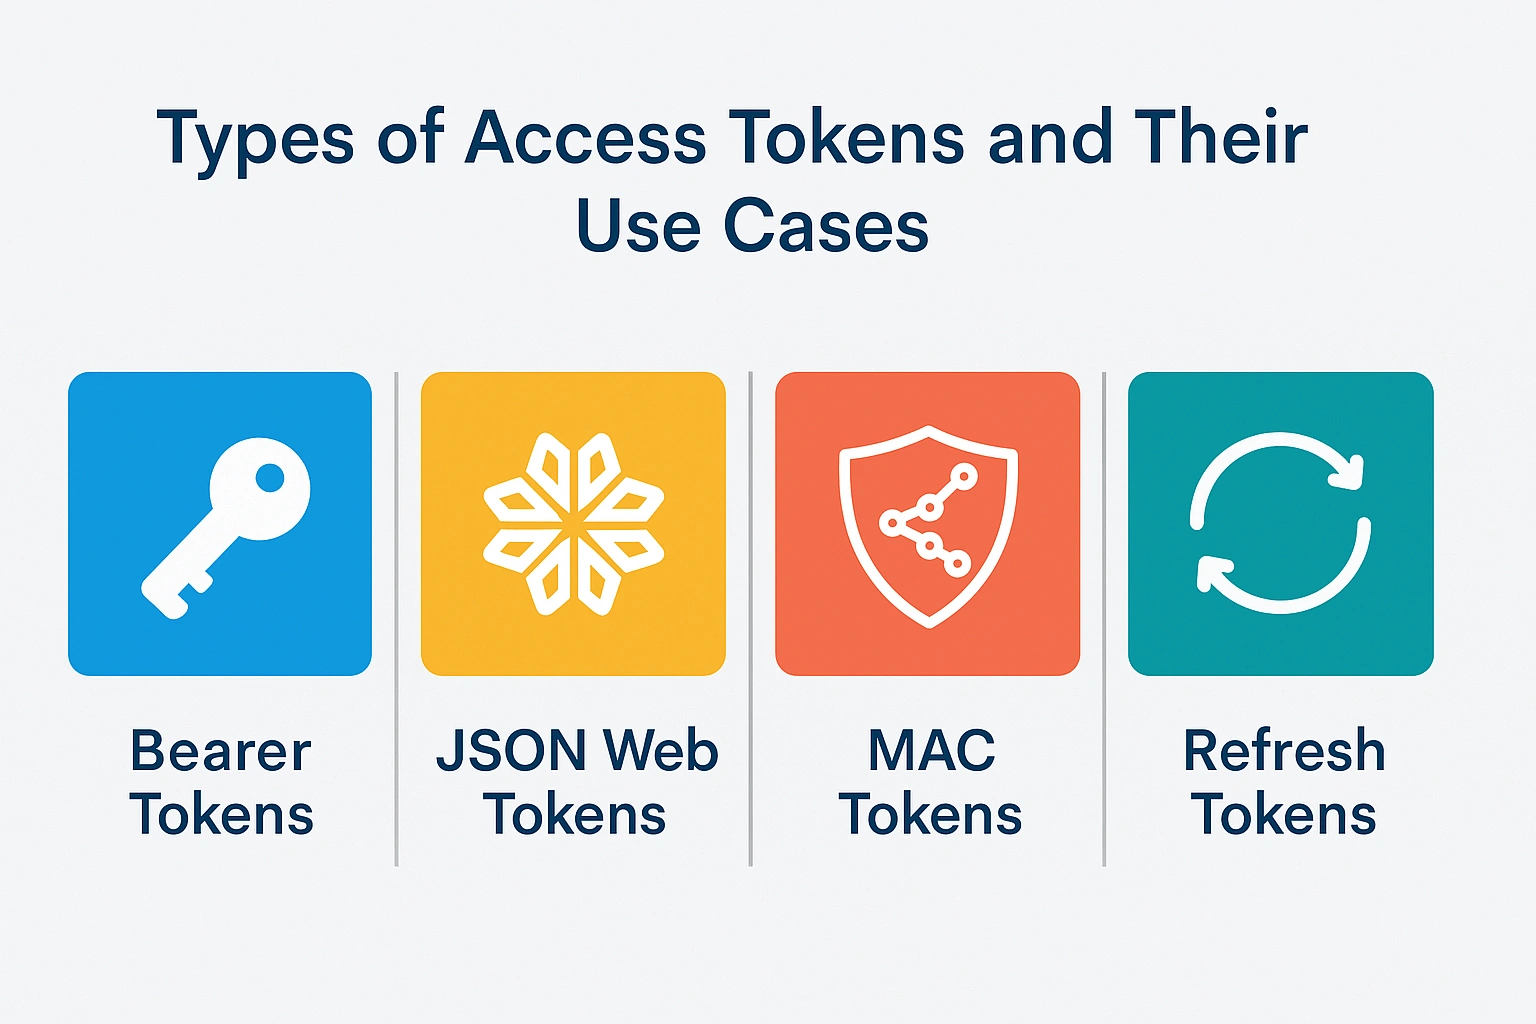
Adgangstokens findes i forskellige formater, der tjener forskellige formål afhængigt af API’ets arkitektur, sikkerhedskrav og integrationsbehov. Når du kender tokentyperne, er det lettere for udviklere og virksomheder at vælge den rigtige metode til deres systemer.
1. Bearer tokens
Bearer tokens er den mest udbredte type i moderne API’er. De er nemme at implementere og bruge og sendes normalt med i HTTP-headeren som:
Er tokenet gyldigt, gives der adgang uden yderligere kontrol. Netop fordi de er så enkle, kræver bearer tokens sikre transportprotokoller som HTTPS, for enhver, der er i besiddelse af tokenet, kan bruge det.
2. JSON Web Tokens (JWT)
JWT’er er blevet et populært valg, fordi de er selvstændige og bærer deres egne oplysninger. Et JWT er et kompakt, URL-sikkert token, der indeholder kodede JSON-data om brugeren og dennes rettigheder samt en digital signatur, der forhindrer manipulation. API’er kan validere JWT’er uden at kontakte autentificeringsserveren hver gang, og det forbedrer performance. JWT’er bruges ofte i store, distribuerede systemer, hvor effektivitet er afgørende.
3. MAC tokens
Message Authentication Code (MAC) tokens går et skridt videre og kræver, at forespørgsler signeres kryptografisk. Det sikrer ikke kun, at tokenet er gyldigt, men også at selve forespørgslen ikke er blevet ændret undervejs. MAC tokens er mere sikre, men også mere komplekse at implementere.
4. Refresh tokens
Refresh tokens bruges ikke direkte til at få adgang til ressourcer. De bruges i stedet til at hente nye adgangstokens, når de gamle udløber. Den tilgang minimerer risikoen og bevarer samtidig brugervenligheden. Refresh tokens har typisk lang levetid og skal derfor opbevares sikkert.
Eksempler på anvendelse
E-handels-API’er: JWT’er giver hurtig og sikker validering af kundesessioner.
Betalingsgateways: Bearer tokens kombineret med HTTPS forenkler transaktioner.
AI-integrationer: MAC tokens sikrer integriteten af forespørgsler med følsomme AI-data.
Mobilapps: Refresh tokens bevarer loginstatus, uden at loginoplysninger skal sendes igen og igen.
Valget af tokentype er ikke kun en teknisk, men også en strategisk beslutning, der kan påvirke performance, sikkerhed og skalerbarhed markant.
Bedste praksis for sikker håndtering af adgangstokens
Adgangstokens er kraftfulde, og med stor kraft følger stort ansvar. Et dårligt beskyttet token kan være en direkte indgang til følsomme systemer, og derfor har tokensikkerhed højeste prioritet på API-drevne platforme.
1. Brug HTTPS overalt
Tokens må kun overføres via sikre kanaler. Selv det stærkeste token kan blive kompromitteret, hvis det sendes over ukrypteret HTTP.
2. Fastlæg passende udløbstider
Kortlivede tokens gør vinduet for misbrug mindre. For højere sikkerhed bør de kombineres med refresh tokens, så brugervenligheden bevares.
3. Opbevar tokens sikkert
På klientsiden må tokens aldrig gemmes ukrypteret på usikre steder som browserens local storage. Mobil- og desktopapps bør bruge styresystemets sikre storage-API’er.
4. Implementér tilbagekaldelse af tokens
Et robust system skal kunne ugyldiggøre kompromitterede tokens med det samme. Endpoints til tilbagekaldelse hjælper sikkerhedsteams med at reagere på mistænkelig aktivitet uden at vente på den naturlige udløbsdato.
5. Begræns rettighederne (scopes)
Tokens bør kun give de rettigheder, en opgave som minimum kræver. Princippet om mindst mulige rettigheder (least privilege) begrænser skaden, hvis et token bliver lækket.
6. Overvåg brugen af tokens
Løbende overvågning af API-kald kan afsløre usædvanlige mønstre, for eksempel forespørgsler fra uventede regioner, og gør det muligt at handle proaktivt.
7. Undgå langlivede bearer tokens
Bearer tokens er særligt sårbare, fordi besiddelse er lig med adgang. En kortere levetid minimerer risikoen.
Bedste praksis for sikkerhed sørger for, at adgangstokens forbliver et værktøj til sikker kommunikation og ikke selv bliver en risiko. Ved at kombinere stærke tekniske tiltag med proaktiv overvågning kan organisationer opbygge tillid til deres API-økosystem og undgå dyre sikkerhedsbrud.
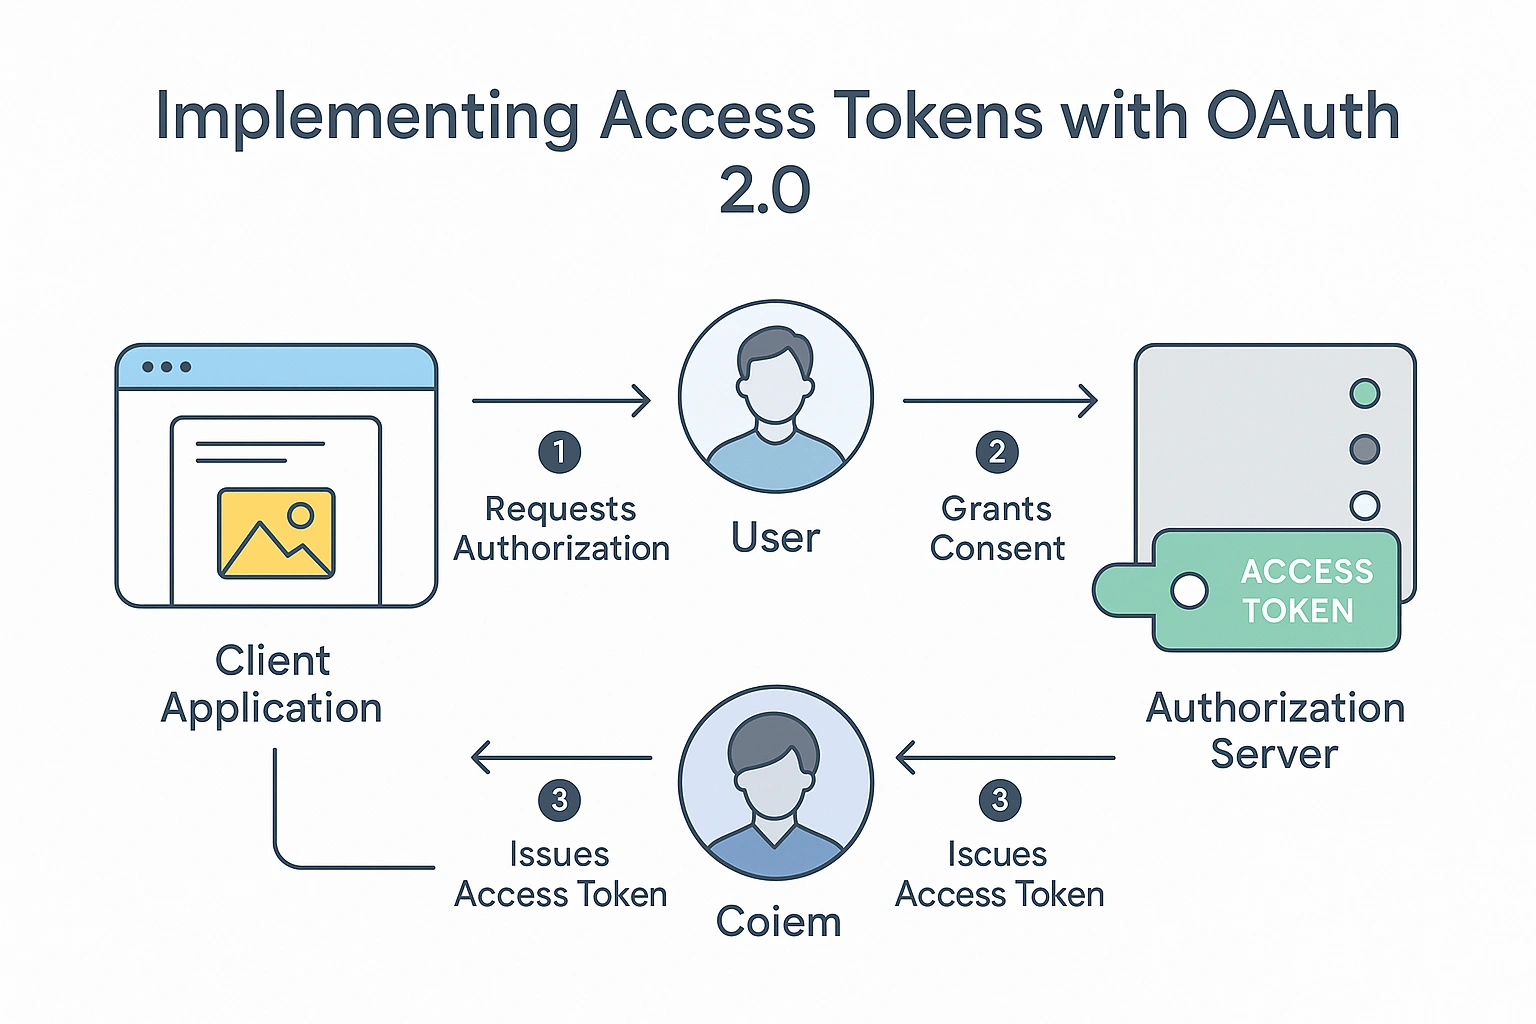
OAuth 2.0 er branchestandarden for sikring af API-adgang, og adgangstokens er kernen i den. I stedet for at brugeren skal indtaste sin adgangskode i hver enkelt applikation, udsteder OAuth 2.0 et adgangstoken, der repræsenterer brugerens tilladelse til, at applikationen handler på vedkommendes vegne.
OAuth-flowet begynder typisk, når en klientapplikation anmoder om autorisation. Brugeren logger ind hos autentificeringsudbyderen (for eksempel Google, Facebook eller virksomhedens eget identitetssystem) og giver sit samtykke.
Efter godkendelsen udsteder serveren et adgangstoken til klientapplikationen, nogle gange sammen med et refresh token.
Der findes flere grant-typer i OAuth 2.0, som hver passer til forskellige anvendelser:
Authorization Code Grant: Ideel til web- og mobilapplikationer, hvor tokens udveksles sikkert på serversiden.
Client Credentials Grant: Til maskine-til-maskine-kommunikation uden brugerinteraktion.
Implicit Grant: Blev tidligere brugt til browserbaserede apps uden backend, men er i dag forældet.
Device Code Grant: Nyttig til enheder uden browser, for eksempel smart-tv.
OAuth 2.0 understøtter desuden scopes, der begrænser, hvad adgangstokenet giver ret til. Et scope som read:user giver for eksempel lov til at læse brugerdata, men ikke til at ændre dem. Princippet om mindst mulige rettigheder øger sikkerheden betydeligt.
Ved at kombinere OAuth 2.0 med bedste praksis som kortlivede tokens, krypteret transport og finmasket tildeling af rettigheder kan udviklere bygge sikre, skalerbare og brugervenlige systemer, der fungerer på tværs af platforme og enheder.
Adgangstokens driver et væld af digitale tjenester, fra hverdagens forbrugerapps til forretningskritiske virksomhedsplatforme.
Sociale medier: Tokens gør det muligt for tredjepartsapps at poste opdateringer, hente profildata eller analysere engagement, uden at brugeren skal udlevere sin adgangskode. API’er som Facebook Graph API og Twitter API bruger tokens til sikker og finmasket adgang.
Betalingshåndtering: Tjenester som Stripe og PayPal bruger tokens til at sikre, at følsomme kortdata aldrig passerer forhandlerens servere. Tokenet repræsenterer i stedet en transaktionssession på sikker vis.
E-handel: Tokens muliggør integration mellem shops, lagersystemer og værktøjer til marketing automation. En Shopify-app kan for eksempel opdatere lagerbeholdningen i realtid med et adgangstoken, uden at brugerne skal logge ind igen. For danske webshops gælder det samme, når shoppen skal udveksle data med ERP, betalingsløsning og fragtudbyder.
Sundhedssektoren: Tokens sikrer adgangen til følsomme patientdata under regler som HIPAA i USA eller GDPR i EU. API’er kan håndhæve stramme scope-grænser, så en app kan vise laboratoriedata, men ikke redigere journaler.
IoT-systemer: Tokens autentificerer smarte enheder over for cloudplatforme. Uanset om det er termostater eller fabriksrobotter, får kun autoriserede enheder og brugere adgang til systemet.
Adgangstokens er altså ikke bare en teknisk detalje. De er forudsætningen for moderne, forbundne tjenester. Uden dem ville digitale oplevelser være mere fragmenterede og markant mindre sikre.
Selvom adgangstokens forenkler API-autentificering, følger der udfordringer med, som kan påvirke sikkerhed, performance og brugervenlighed:
Tokentyveri: Får en angriber fat i et token, kan vedkommende tilgå de tilhørende ressourcer. Tiltag som HTTPS, kortlivede tokens og sikker opbevaring reducerer risikoen.
Problemer med udløb: Udløbne tokens kan afbryde tjenester, hvis refresh tokens ikke er implementeret korrekt. Udviklere bør sikre en gnidningsfri fornyelse af tokens, så brugeroplevelsen ikke forstyrres.
Tilbagekaldelse af tokens: Ikke alle systemer kan trække tokens tilbage med det samme. Et endpoint til tilbagekaldelse er afgørende for at kunne reagere hurtigt på sikkerhedshændelser.
Oppustede JWT’er: JWT’er er kraftfulde, men for mange data i payloaden kan gå ud over performance, især når tokens sendes med i hver forespørgsel. Lette payloads er afgørende.
Forkert håndtering af scopes: For brede scopes øger sikkerhedsrisikoen, mens for snævre scopes frustrerer brugerne. Den rette balance skal findes fra sag til sag.
Cross-Origin Requests (CORS): Ved API-adgang fra browsere kan forkerte CORS-indstillinger blokere legitime forespørgsler eller åbne sikkerhedshuller.
Med fremsynet planlægning og robuste løsninger kan virksomheder sikre, at deres strategi for adgangstokens understøtter både sikkerheds- og performancemål.
I takt med den teknologiske udvikling vil adgangstokens tilpasse sig nye krav til sikkerhed og integration:
Zero trust-arkitekturer vinder frem og kræver, at hver eneste adgangsanmodning valideres på ny. I sådanne miljøer kan tokens blive mere kortlivede og mere finmaskede end nogensinde.
Decentrale identitetssystemer (DID) er på vej, hvor tokens kan blive udstedt af blockchainbaserede identitetsudbydere. Det giver mulighed for mere privatlivsvenlig autentificering uden central datalagring.
AI-styret sikkerhedsovervågning kan analysere mønstre i tokenbrug og automatisk opdage afvigelser, for eksempel tokens, der bruges fra flere lokationer inden for få sekunder.
Væksten i IoT kræver ultralette, strømbesparende tokensystemer, der stadig leverer høj sikkerhed.
Kort sagt: Grundprincippet i et adgangstoken, nemlig kontrolleret adgang, består, men måden, tokens udstedes, valideres og overvåges på, udvikler sig hele tiden. Organisationer, der følger med udviklingen, sikrer sig både sikkerhed og konkurrencefordele i en stadig mere forbundet digital verden.
Et adgangstoken er kun så sikkert som praksis omkring dets oprettelse, opbevaring og overførsel. Fordi tokens fungerer som digitale nøgler, kan det være lige så skadeligt at miste dem eller få dem opsnappet som fysisk at række en nøgle til en indbrudstyv.
Et af de vigtigste sikkerhedsprincipper er at bruge HTTPS til al API-kommunikation. Uden kryptering kan tokens opsnappes på netværket (man-in-the-middle-angreb). TLS sikrer, at tokenet forbliver fortroligt under overførslen.
Tokenets udløbstid er en anden kritisk sikkerhedsfunktion. Kortlivede tokens gør tidsvinduet for angribere mindre. Til langvarige sessioner bør der bruges refresh tokens i stedet for at udstede adgangstokens uden udløb. På den måde bliver et stjålet token hurtigt værdiløst.
Sikker opbevaring er lige så vigtig. I browsermiljøer bør tokens gemmes i HTTP-only-cookies frem for i localStorage for at mindske eksponeringen over for cross-site scripting (XSS). I serverbaserede applikationer bør tokens opbevares i krypterede databaser eller sikre key vaults.
Begrænsning af rettigheder sikrer, at tokens kun har de rettigheder, de reelt har brug for. Princippet om mindst mulige rettigheder minimerer skaden, hvis et token bliver kompromitteret. Et token, der kun må læse kundeordrer, bør for eksempel ikke have ret til at slette dem.
Endelig bør organisationer overvåge brugen af tokens med logning og anomalidetektion. Pludselige udsving i antallet af API-kald eller forespørgsler fra usædvanlige IP-adresser kan være tegn på misbrug. Proaktiv overvågning gør det muligt at tilbagekalde tokens hurtigt, før skaden bliver større.
Adgangstokens, API-nøgler og sessionscookies bruges alle til autentificering og autorisation, men de tjener forskellige formål og har forskellige styrker.
API-nøgler er statiske identifikatorer, der ofte er knyttet til applikationen snarere end til brugeren. De er nemme at implementere, men mindre sikre, hvis de bliver afsløret, fordi de typisk ikke udløber. API-nøgler egner sig godt til server-til-server-kommunikation i miljøer med lav risiko, men er mindre velegnede til scenarier med følsomme brugerdata.
Adgangstokens er derimod dynamiske og kortlivede. De udstedes ofte efter autentificeringen og bærer specifikke scopes, hvilket gør dem ideelle til finmasket adgangskontrol. De kan integreres direkte i moderne protokoller som OAuth 2.0 og OpenID Connect.
Sessionscookies bruges ofte i traditionelle webapplikationer. De gemmer et sessions-id, som serveren bruger til at hente brugerens tilstand. Cookies er praktiske, men kræver omhyggelig håndtering for at forhindre cross-site request forgery (CSRF) og XSS-angreb.
I moderne, API-drevne arkitekturer er adgangstokens den mest fleksible og sikre tilgang, især til mobilapps og single-page-applikationer, hvor serverbaserede sessioner er upraktiske. Mange systemer bruger dog en kombination: En webapplikation kan for eksempel bruge cookies til browsersessioner og adgangstokens til autentificering i mobilapps.
Sikkerhed er ofte det første emne, når talen falder på adgangstokens, men udvikleroplevelsen er lige så vigtig. API’er skal være lette at integrere, og adgangstokens kan forenkle den proces.
I stedet for at håndtere kompleks brugerautentificering ved hver forespørgsel kan udviklere bruge et token, der er udstedt én gang, indtil det udløber. Det reducerer gentaget kode, sætter fart på udviklingen og giver færre fejl i autentificeringen.
Adgangstokens standardiserer også autentificeringen på tværs af tjenester. En udvikler, der integrerer flere API’er, for eksempel en betalingsgateway, et CRM og en analyseplatform, kan bruge ensartede tokenbaserede flows til dem alle, og det gør onboardingen hurtigere.
Med JSON Web Tokens (JWT) kan tokens også indeholde claims (som brugerroller eller abonnementsniveauer), så udviklere kan implementere autorisationslogik uden ekstra API-kald for at hente brugerdata. Det forbedrer ikke kun effektiviteten, men reducerer også latensen.
Fra et testperspektiv gør tokens det nemt at simulere forskellige brugerroller og rettigheder ved at generere tokens med forskellige scopes. Det er især nyttigt i staging-miljøer, hvor udviklere skal genskabe virkelige scenarier uden at påvirke produktionssystemerne.
I sidste ende bygger adgangstokens bro mellem stærk sikkerhed og udviklervenlige API’er og gør det muligt at innovere uden at gå på kompromis med sikkerheden.
Shopwares fleksibilitet gør det muligt at integrere med en lang række automatiseringsværktøjer, så virksomheder kan optimere processer, reducere manuelt arbejde og øge driftseffektiviteten. Populære løsninger som Shopware-integration med Pipedream, Tray.io og Parabola tilbyder no-code- og low-code-tilgange til at forbinde Shopware med tredjepartsapps. Mere avancerede muligheder som Shopware-automatisering med Integromat og Airtable samt Shopware med Hugging Face giver både strukturerede dataworkflows og AI-baserede funktioner.
Til AI-drevet personalisering og intelligent e-handel giver integrationer som Shopware med OpenAI, Shopware-automatisering med LangChain, Shopware med AutoGPT og Shopware med ChatGPT avancerede muligheder inden for naturligt sprog og beslutningsstøtte. Virksomheder kan også bruge en GPT-integration til Shopware til skræddersyede AI-assistenter samt Shopware-automatisering med Python eller JavaScript til individuelt programmerede workflows.
Når hastighed og effektivitet er afgørende, sørger AI-værktøjer til Shopware, værktøjer til API-automatisering og webhook-automatisering i Shopware for dataudveksling i realtid. Virksomheder kan bruge low-code-værktøjer eller no-code-automatisering til Shopware til at gennemføre hurtige ændringer uden lange udviklingsforløb, så workflow-automatisering i Shopware bliver tilgængelig for både tekniske og ikke-tekniske teams.
Ud over de grundlæggende integrationer understøtter Shopware et robust økosystem af værktøjer til AI-orkestrering og avancerede workflow-buildere. Virksomheder kan bruge Shopware med Retool, Node-RED, Prefect, Temporal og Apache Airflow til styring af komplekse datapipelines. Automatiseringsplatforme i enterprise-klassen som Microsoft Power Automate, Google Cloud Workflows og AWS Step Functions gør det muligt at koordinere på tværs af systemer.
Til procesorienterede miljøer tilbyder Shopware med Automation Anywhere, UiPath og IBM Watson Orchestrate robotstyret procesautomatisering (RPA) og intelligent opgavehåndtering. Dermed kan Shopware fungere som en automatiseringsplatform, der håndterer hændelsesstyrede workflows og workflow-builder-værktøjer til både synkrone processer og automatisering af baggrundsjobs.
AI-styret asynkron behandling i Shopware sikrer skalerbar ydeevne under høj belastning, mens Shopware som AI-integrationsplatform understøtter innovation med en composable tilgang til automatisering. Datatunge virksomheder får gavn af datapipeline-værktøjer og en komplet stak til procesautomatisering i Shopware, så alle dele af forretningen, fra lageropdateringer til marketingkampagner, er effektivt forbundet og optimeret.
I nutidens hurtige digitale økonomi afhænger forskellen mellem succes og fiasko ofte af, hvor godt en virksomhed kan tilpasse sig, skalere og innovere. Moderne e-handelsplatforme er meget fleksible, men uden den rette tilgang til integration, automatisering og dataflow kan selv funktionsrige systemer ikke udnytte deres potentiale. Nøglen er at skabe et velorkestreret økosystem, hvor processerne arbejder gnidningsfrit sammen, beslutninger træffes præcist, og kundeoplevelsen er konstant fremragende.
Den grad af effektivitet opstår ikke af sig selv. Den kræver både vision og eksekvering. Virksomheder skal være klar til at se ud over traditionelle opsætninger, udnytte avancerede automatiseringsfunktioner og vælge de værktøjer, der passer bedst til deres drift. Når systemerne kommunikerer ubesværet, gentagne opgaver forsvinder, og indsigter kan bruges i realtid, kan virksomheden rette fokus mod strategisk vækst, innovation og relationer.
Teknologi alene er dog ikke nok. Succes afhænger også af en troværdig partner, der forstår ikke kun værktøjerne, men også forretningsmålene bag dem. Her bliver et team som solution25 uvurderligt. Vi hjælper også virksomheder i Danmark med at bygge bro mellem komplekse tekniske muligheder og praktiske forretningsresultater, så hver implementering leverer målbar værdi. Vi følger virksomheder fra planlægning til implementering og hjælper med at skabe skalerbare, fremtidssikrede systemer, der rent faktisk fungerer.
I takt med at kravene i den digitale handel udvikler sig, vil evnen til hurtigt at tilpasse sig fortsat være den afgørende faktor for langsigtet succes. Organisationer, der i dag investerer i velstrukturerede integrationer og automatisering, står stærkt i morgen. Med den rette strategi, de rette værktøjer og den rette partner er operationel excellence ikke bare mulig, men inden for rækkevidde.
